GSS 資安電子報 0250 期【2026 年行動應用程式資安現況:逾 15 萬款 App 分析揭露的關鍵風險】
重點摘要
- Quokka 的研究數據顯示,行動應用程式安全弱點仍普遍存在
- 弱加密等已知安全問題,仍是行動應用程式的主要風險來源
- 第三方相依元件則可能帶來不易察覺、但嚴重程度高的安全風險。
行動應用程式已悄然成為企業環境中規模最龐大、卻最不易被充分理解的攻擊面之一。 Quokka 於 2025 年期間分析超過 15 萬款行動應用程式,並透過回顧掃描結果,進一步了解當前行動應用生態系面臨的安全風險。
分析結果顯示,Android 與 iOS 應用程式仍普遍存在基礎安全弱點,可能導致敏感資料暴露、削弱加密防護,或形成可遭利用的攻擊途徑。
本報告依弱點類別整理研究結果,說明各類弱點在實務上的意義,並分析許多問題多年來持續存在的原因。報告目的並非單純羅列缺失,而是將風險具體化,讓組織能據以採取行動。
未加密 HTTP 通訊的安全問題
研究發現:94.3% 的 Android App 與 61.7% 的 iOS App 存在 HTTP URL
未加密的 HTTP 通訊是目前行動應用程式最普遍的安全問題。當應用程式使用 HTTP 而非 HTTPS 進行資料傳輸時,所有傳輸中的資料—包括使用者名稱、密碼、工作階段權杖(Session Token)及 API 回應等資訊,都以明文形式傳送。 在此情況下,同一網路中的攻擊者可在不被察覺的情況下讀取、複製或竄改這些資料。
這並非僅存在於理論上的風險。在公共 Wi-Fi 環境中,發動中間人攻擊(Man-in-the-Middle, MITM)所需技術門檻不高,且已有實際攻擊紀錄。攻擊者可攔截裝置與伺服器之間的連線,擷取登入憑證或工作階段資料,而使用者可能完全不會察覺;App 表面上仍正常運作。
改善建議:所有網路通訊應強制採用 HTTPS,不應有例外。對於處理敏感資料的服務端點,需進一步導入憑證綁定(Certificate Pinning)機制,降低攻擊者利用偽造憑證攔截通訊的風險。
SQL Injection 風險仍未消失
研究發現:87.9% 的 Android App 與 63.7% 的 iOS App 存在 SQL Injection 弱點
SQL 注入攻擊(SQL Injection)已被列入 OWASP Top 10 重大安全風險超過二十年,但相關弱點至今仍廣泛存在。當應用程式直接串接使用者輸入內容來組成資料庫查詢,而未使用參數化查詢(Parameterized Query)或預備陳述式(Prepared Statement)時,就可能產生 SQL Injection。 攻擊者可操控輸入內容改變原有查詢邏輯,進而存取未經授權的資料、繞過身分驗證、修改資料庫紀錄,甚至在特定系統設定下執行伺服器端指令。
行動應用程式不會因為它是 App 而非網站,就能免於 SQL Injection 風險。任何將使用者輸入傳遞至資料庫查詢的介面,都可能成為潛在注入點。由於行動應用程式經常與後端資料庫互動,因此同樣需要落實相關防護措施。
改善建議:全面採用參數化查詢或預備陳述式,降低 SQL Injection 風險。此類措施對開發流程增加的負擔相對有限,卻能有效避免常見的注入弱點。
行動應用生態系中的密碼學設定錯誤
研究發現一:ECB 模式加密的使用比例為 Android 68.1%、iOS 24%
電子密碼本模式(Electronic Codebook, ECB)是一種數十年前便已被認為不安全的加密模式。其根本問題在於,ECB 會獨立加密每個明文區塊,因此相同的明文區塊必定產生相同的密文區塊。這使攻擊者即使無法直接解密資料,仍可能透過密文中的重複模式,推測原始資料的資訊。
現代密碼學指引都明確禁止使用 ECB。此次分析發現反映開發人員對加密模式選擇及安全設定的理解仍有不足。
改善建議:以 AES-GCM 或 AES-CBC 取代 ECB。兩種模式均可在 Android 與 iOS 平台使用,並可避免 ECB 所造成的模式洩漏;若採用 CBC,仍須搭配獨立的完整性驗證機制。(譯註:CBC 本身不提供完整性保護,建議搭配 HMAC 等驗證機制,或優先採用 GCM。)
研究發現二:硬編碼加密金鑰的比例為 Android 47.8%、iOS 17.6%
硬編碼加密金鑰(Hardcoded Cryptographic Key)是指將加密所需的機密金鑰直接寫入應用程式,並隨著 App 發行釋出到每位安裝 App 的使用者的手機裝置。以 Android APK 為例,透過反編譯工具擷取程式內嵌字串,不需要高度專業的逆向工程能力。通常只需數分鐘。任何存在於 App 中的金鑰,最終一定會遭到擷取。
硬編碼金鑰一旦外洩,所有由該金鑰保護的使用者資料都會遭到洩露,而不只是單一使用者,且可能追溯影響既有資料。登入憑證、權杖與加密機密資訊都不應存放於應用程式程式碼中,而應使用平台安全金鑰儲存機制,或於執行期間向經過身分驗證的機密管理服務取得。
改善建議:裝置端金鑰應使用 Android Keystore 或 iOS Secure Enclave 等平台安全機制管理;其他機密資訊則可透過經過身分驗證的機密管理服務,在執行期間安全取得,例如 HashiCorp Vault 或 AWS Secrets Manager。
研究發現三:使用弱加密強度的對稱式加密演算法的比例為 Android 14.5%、iOS 6%
對稱式加密廣泛應用於資料儲存與傳輸保護,但不同演算法提供的安全強度並不相同。DES 與 RC4 等演算法過去曾被廣泛採用,但隨著運算能力與密碼分析技術進步,如今已被破解。舉例而言,使用一般市售硬體即可在數小時內以暴力破解方式破解DES; RC4 則存在已知的統計偏差,在實際可行的條件下可能使攻擊者還原明文。無論金鑰管理措施是否完善,使用這些演算法加密的資料都應視為可能已暴露。
改善建議:將 DES、3DES 或 RC4 全面汰換為 AES-256。AES-256 在 Android 與 iOS 平台均獲廣泛支援,也是目前對稱式加密的業界標準。
研究發現四:加密金鑰長度不足的比例為 Android 0.5%、iOS 11.3%
這是少數 iOS 弱點比例高於 Android 的案例(11.3% 對 0.5%)。最可能的原因是舊有程式碼的影響:部分較早期開發的 iOS App 仍使用不符合現行金鑰長度建議的密碼學設定。平台預設值的更新,並不會回頭修正依過去標準撰寫的程式碼;因此,舊版 App 仍須依自身維護週期進行稽核,不應因平台更新而忽略。
改善建議:稽核整個程式碼庫中的密碼學設定,並要求 RSA 金鑰至少為 2048 位元、AES 金鑰為 256 位元;尤其應留意可能早於現行金鑰長度建議的舊版模組。
其他常見的密碼學設定問題
Quokka 的分析數據亦發現多種其他密碼學設定問題。這些問題個別而言未必構成立即的緊急事件,但累積後會降低 App 的整體安全性。這些案例顯示,部分開發人員雖使用了密碼學工具,卻未充分理解其設定要求:
- 硬編碼初始化向量(Initialization Vector, IV):固定 IV 會使相同輸入在特定加密模式下產生相同輸出,長期下來可能洩漏資料模式。IV 的用途是引入不可預測性;將其寫死會破壞這項設計目的。
- RSA 未採用 OAEP 填充機制:未使用最佳非對稱加密填充(Optimal Asymmetric Encryption Padding, OAEP),會使 RSA 加密實作面臨選擇密文攻擊(Chosen-Ciphertext Attack)的風險,而 OAEP 正是專為防範這類攻擊而設計的。
- 密碼衍生加密的迭代次數不足:PBKDF2 等函式若設定過低的迭代次數,會讓攻擊者能以較低的運算成本對使用者密碼進行暴力破解。
- HMAC 設定不安全:若雜湊式訊息驗證碼(Hash-based Message Authentication Code, HMAC)的設定強度不足,就會削弱開發人員原本希望藉此提供的資料完整性保障。
- RSA 金鑰長度低於建議標準:目前尚不能認定較短的 RSA 金鑰已遭破解,但其安全性已隨時間與運算能力進展而逐漸不足。將金鑰更新至現行建議長度是例行維護工作,不應等到金鑰已實際暴露於風險中才採取行動。
上述問題不一定都需要立即啟動緊急應變,但應納入下一輪程式碼安全檢查與改善計畫。即使個別風險的急迫性不高,也不代表適合長期保留不安全設定。
已知且可預防的弱點仍持續存在
行動應用程式中有兩類影響重大、卻也相對容易預防的安全問題:『缺乏完整性驗證的加密機制』,以及『硬編碼 API 金鑰』。這兩類問題早已有充分的技術文件與成熟的改善方法,但至今仍廣泛存在。
當加密機制未搭配完整性驗證時,攻擊者可在傳輸過程中竄改密文。接收端應用程式在未察覺資料遭到修改的情況下,解密並處理異常內容。這類攻擊稱為位元翻轉攻擊(Bit-Flipping Attack),已有充分的研究與實際系統案例,並非僅存在於理論上的威脅。
此外,Quokka 發現 89.1% 的 Android App 存在未加密 Socket。當 App 開啟未加密 Socket 時,便會與遠端伺服器建立直接且未受保護的通道,可能在網路層遭到攔截與監控。對於處理身分驗證、金融資料或健康資訊的 App 而言,這會形成顯著的攻擊面。
硬編碼 API 金鑰在某些情況下帶來更直接的風險。任何嵌入已編譯二進位檔中的金鑰,最終都有可能遭到擷取。實際後果取決於該金鑰可解鎖的資源,可能包括未經授權的資料外洩、產生額外服務費用,甚至完整接管基礎設施。Quokka 發現 39.5% 的應用程式包含硬編碼 Google API 金鑰,這些金鑰可被用來存取 AI 功能與需計費的大型語言模型資源。這僅是眾多可能外洩的金鑰類型之一。
硬編碼 AWS 金鑰:數量雖少,風險卻不容忽視
無論受到影響的 App 數量有多少,行動應用程式二進位檔中存在硬編碼的 AWS 憑證,都應視為最高級別的資安事件。相較於普遍存在但影響較輕微、整體風險仍在可控範圍內的錯誤設定,單一 AWS 金鑰外洩就可能造成災難性的即時後果,Quokka 發現超過 50 款 App 存在硬編碼 AWS 金鑰的問題。
根據外洩金鑰所綁定的 IAM 政策,攻擊者可能取得以下權限:讀取正式環境資料庫;寫入存放客戶資料的儲存貯體;建立、修改或銷毀基礎設施;存取儲存在 AWS Secrets Manager 中的其他憑證;或以此作為進一步入侵相鄰系統與服務的跳板。在少數極端案例中,這些金鑰甚至屬於 root 使用者,讓攻擊者得以不受限制地完全存取整個 AWS 基礎設施。
SBOM 分析:已知弱點仍隨 App 持續發布
Quokka 會為每款受分析的 App 產生軟體物料清單(Software Bill of Materials, SBOM),以識別第三方相依元件中的風險。儘管這些弱點早已公開,仍有含有 CVE 弱點的元件持續出現在 App 中。下表列出受掃描 App 中,含有重大(Critical)或高(High)嚴重性 CVE 的比例。
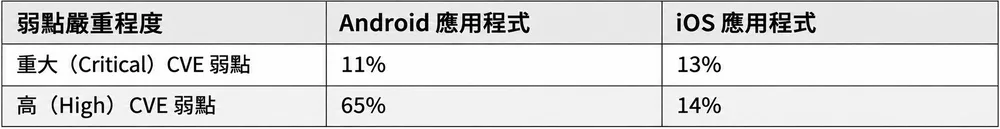
Android 應用程式呈現特別明顯的歷史弱點累積現象,部分重大(Critical) CVE 已存在近十年,卻仍未獲得修補。值得關注的研究結果包括:
- 29 款 Android App 包含最早於 2009 年揭露的高嚴重性 CVE
- 1,096 款 Android App 包含最早於 2017 年揭露的重大 (Critical)CVE
- 445 款 Android App 包含最早於 2018 年揭露的重大 (Critical)CVE
- 523 款 Android App 包含最早於 2019 年揭露的重大 (Critical)CVE
iOS 應用程式呈現不同但同樣值得關注的趨勢,重大 (Critical) CVE 主要集中於較近期揭露的弱點:
- 2,075 款 iOS App 包含最早於 2023 年揭露的重大 (Critical)CVE。
- 36 款 iOS App 包含最早於 2024 年揭露的重大 CVE。
整體而言,Android 與 iOS 平台皆存在未修補第三方相依元件所帶來的安全風險。這些風險具有已知、可量化且可修正的特性,但研究結果顯示,多數組織並未修補相關弱點修補工作。
為何已知弱點持續存在?需要改變哪些做法?
對資安研究人員而言,本次分析的發現並不令人意外。真正令人驚訝且憂心的是,這些問題多年來幾乎沒有改善。這些弱點並非新型或罕見的安全問題,而是早已獲得充分記錄、廣為理解,且大多能透過現有工具與實務作法加以預防。
以下幾項因素可能解釋了這些問題為何持續存在:
- 許多開發流程將資安視為選擇性項目,而非開發過程中必須滿足的基本要求。
- 舊有程式碼長期缺乏稽核,使風險不斷累積。這些風險在多年前可能因當時的安全標準較低而被接受,卻一直未獲妥善處理。
- 開發人員的密碼學教育程度不一,即使撰寫出的程式碼表面上看似安全,實際上仍可能存在本次分析所發現的安全缺陷。
- 應用程式商店(如 App Store、Google Play)的審查機制,無法偵測出本文所述的大多數風險。
若要實現有意義的改善,各方都必須共同承擔責任。開發人員需要將 App 資安分析納入標準建置流程;部署 App 的企業,尤其是受到法規監管的產業,應要求 App 在採用前通過安全評估;平台營運者則需要提高 App 上架的安全門檻。此外,使用者也有權了解自己每天使用的 App,其安全狀況究竟如何。
現代行動應用生態系的資安最佳實務
Quokka 的研究結果顯示,行動應用程式安全風險並非抽象的理論問題,而是廣泛存在、可被量化,且可能影響企業日常營運的實際威脅。有效降低相關風險,需要從兩個方向同步推進:開發團隊必須在應用程式設計與開發初期即導入安全措施;企業組織則必須建立行動應用程式風險識別、評估與持續管理機制。
開發團隊如何確保行動應用程式安全?
開發團隊在應用程式正式發布前,扮演降低安全風險的關鍵角色。此次分析所識別的許多問題,都可透過開發階段落實安全實務加以預防。
採用現代化且安全的密碼學實作
- 以 AES-256-GCM 或 AES-256-CBC 取代已淘汰的演算法與加密模式
- 使用隨機 IV、適當的金鑰長度(RSA 至少 2048 位元、AES 至少 256 位元),並在 RSA 加密作業中使用 OAEP 填充。
- 加密機制應搭配資料完整性驗證,單靠加密無法防止傳輸中的資料遭到竄改。若採用 CBC,必須另行搭配安全的完整性驗證機制。
避免在程式碼中硬編碼機密資訊
- 不應將加密金鑰、API 金鑰、雲端服務憑證或存取權杖直接嵌入應用程式執行檔。
- 採用 Android Keystore、iOS Secure Enclave 等平台安全機制,或透過機密管理服務在執行期間安全取得必要資訊。
- 定期稽核並輪替憑證,對行動應用程式使用的金鑰落實最小權限原則(Principle of Least Privilege)。
保護所有網路通訊
- 所有網路流量應強制採用 HTTPS,敏感服務端點應進一步實施憑證綁定機制。
- 所有 Socket 層級通訊應透過 TLS 加密保護,避免未加密 Socket 造成網路層級的資料暴露風險。
消除注入攻擊弱點
- 所有資料庫互動應採用參數化查詢或預備陳述式。
- 使用者輸入資料在傳送至後端系統前,應依資料型態與使用情境進行適當的驗證及過濾處理。
保護裝置端敏感資料
- 將登入憑證、權杖與其他機密資訊儲存於平台提供的安全金鑰儲存機制。
- 避免將敏感資訊以明文形式寫入系統日誌、本機檔案或共用偏好設定(Shared Preferences)。
- 盡可能減少儲存在裝置端的敏感資料數量。
限制應用程式權限並縮小攻擊面
- 僅要求應用程式核心功能所需的最低權限。
- 避免在缺乏明確驗證機制的情況下,開放其他應用程式呼叫內部元件。
- 正式發布前應停用除錯設定,並移除不安全的測試組態。
審查第三方 SDK 與開源函式庫
- 整合第三方相依元件前,應完成安全評估,並持續比對元件版本與已知 CVE。
- 維護涵蓋完整應用程式供應鏈的軟體物料清單(SBOM)。
- 建立定期修補機制,降低過時或未修補相依元件所造成的風險。
結合多種分析方法測試行動應用程式
- 整合靜態分析(Static Analysis)、動態測試(Dynamic Testing)與行為分析(Behavioral Analysis)。
- 依照實際使用情境實際操作 App 進行應用程式安全測試。
- 將新版發布與更新掃描納入 CI/CD Pipeline,持續識別新增的安全問題。
Q-mast 是 Quokka 推出的自動化行動應用程式資安測試解決方案,專為需要深入掌握資安狀況、提升作業效率並確保合規性的團隊打造。Q-mast 涵蓋整個行動軟體開發生命週期,提供全面性的測試能力,包括靜態分析、動態分析與互動式分析,即使面對經過混淆處理或僅有二進位檔的建置版本,也能進行分析。
此解決方案可產生完整且對應特定版本的軟體物料清單(SBOM),涵蓋內嵌函式庫,精準識別存在弱點的元件與相依套件。Q-mast 專為現代化開發流程設計,可整合 GitHub、GitLab 與 Jenkins 等 DevOps 工具。
企業如何降低高風險行動應用程式對公司資料的威脅?
資安團隊不應假設從官方應用程式商店下載的 App 就不存在安全風險。應用程式商店(如App Store、Google Play)的審查通常著重於功能與基本合規要求,而非完整且深入的安全檢測。因此,企業應將行動應用程式納入整體攻擊面管理範圍,建立對應的風險控管機制。
將安全防護延伸至裝置層級以外
- 行動裝置管理(Mobile Device Management, MDM)與行動威脅防禦(Mobile Threat Defense, MTD)工具具有重要價值,但主要聚焦於裝置安全狀態與已知威脅。
- 應搭配應用程式層級的安全分析,進一步檢查 App 的實際行為及敏感資料處理方式。
在部署前實施行動應用程式安全審查
- 在允許應用程式存取企業資料或系統前,先完成安全分析。
- 識別已知弱點、不安全的密碼學設定與高風險資料流向。
- 評估隱私相關行為及第三方 SDK 的活動。
掌握行動應用程式的資料流向
- 識別應用程式蒐集的敏感資料類型。
- 確認資料傳輸目的地與儲存位置。
- 標記將敏感資訊傳送至非預期目的地的應用程式。
管理行動軟體供應鏈風險
- 掌握企業應用程式所使用的函式庫與 SDK。
- 持續追蹤已知弱點與過時的相依元件。
- 透過 SBOM 提升軟體供應鏈透明度。
持續監控應用程式更新
- 每次應用程式版本更新,都可能改變既有安全風險。
- 當應用程式發布新版或相依元件發生變更時,應重新執行安全分析。
Q-scout 能協助資安團隊審查行動應用程式,並透過精確、以數據為依據的洞察,為相關決策提供具體佐證。此解決方案能提供充分的證據,協助組織有信心地核准或封鎖 App,確保符合法規要求、維護隱私,並保護組織資產免受行動裝置威脅侵害。
Q-scout 可與行動裝置管理系統(MDM)無縫整合,讓資安團隊即時掌握所有受 MDM 管理之裝置上安裝的行動應用程式。App 清單會自動匯入 Q-scout,並持續更新,讓每款 App 在新增或更新後,都能立即接受資安與隱私風險分析。
透過此機制,管理人員無須手動維護 App 清單,即可持續掌握最新且可採取行動的行動 App 暴露風險資訊。
提升行動應用程式安全可視性
Quokka 的研究發現顯示,這些弱點並非少數特例,而是普遍存在的問題。這些數據反映出,整個產業至今仍未將行動裝置資安視為基本的工程要求。
行動應用程式大規模處理身分驗證、付款交易、健康資料儲存、企業系統存取,以及敏感資訊傳輸等作業。儘管如此,多數組織仍將行動 App 視為可信任的軟體,但 Quokka 的數據顯示,這項假設並不符合實際情況。
常見問題(FAQ)
Q1:本報告中最常見的行動應用程式安全問題有哪些?
本報告指出四項反覆出現的主要安全問題,包括未加密 HTTP 通訊、SQL Injection、不安全的密碼學設定,以及硬編碼機密資訊。此外,第三方相依元件仍可能包含重大(Critical)與高(High)嚴重性的 CVE。這些問題同時涵蓋應用程式原始碼層級的安全缺陷與軟體供應鏈風險,顯示行動應用程式安全管理不能僅聚焦於單一防護面向。
Q2:為何硬編碼金鑰會對行動應用程式造成重大安全風險?
直接嵌入編譯後執行檔的金鑰,可能透過逆向工程或程式分析遭到擷取。一旦金鑰外洩,受影響範圍可能涵蓋所有使用該機密資訊保護的帳號、資料或系統,而非僅限於單一使用者。報告亦指出,硬編碼 AWS 金鑰可能造成更嚴重的後果。單一金鑰外洩,就可能使雲端儲存空間、資料庫甚至基礎設施管理權限暴露。
Q3:應用程式商店(如 App Store、Google Play)的審查機制能否發現這些安全問題?
無法達到本報告所討論的檢測深度。應用程式商店審查主要聚焦於功能與基本合規要求,無法取代深入的應用程式安全測試。因此,企業仍需要透過應用程式層級的安全分析與第三方相依元件檢查,識別商店審查可能未能發現的風險。
Q4:企業應如何在部署前評估行動應用程式安全性?
企業應將行動應用程式納入整體攻擊面管理,而非預設所有應用程式均為可信任軟體。部署前應檢查應用程式如何蒐集、儲存及傳輸敏感資料,並透過 SBOM 掌握第三方相依元件與已知弱點。當應用程式或其函式庫發生變更時,也應重新執行安全掃描。透過持續性的應用程式安全分析,可補足僅依賴裝置層級安全控制的不足,進一步降低企業行動應用環境的整體風險。
若對 Quokka 有興趣歡迎留下資訊,將會有專人與您聯繫 ➤ https://www.gss.com.tw/product-services-nav/info-security/quokka
相關文章
資安通報:Java4Shell 重大漏洞(CVE-2026-114938)
這項漏洞初期通報的 CVSS 4.0 評分為 9.2 分,目前 CVE.ORG 的 CVSS 3.1 評分為 8.1,NIST NVD 尚未公開,已知的評分皆屬於高風險至危急風險。由於 Java 廣泛應用於企業應用程式、雲端服務及後端系統,組織應儘速確認使用中的 Java Runtime、底層硬體及安全更新狀態。