行動 App 安全規範與技術持續更新,執行環境防護與白箱加密成焦點
文章來源:行動App安全規範與技術持續更新,執行環境防護與白箱加密成焦點 - iThome
行動應用安全的政策與標準出現新變化,越南自2026年3月要求行動銀行App針對Bootloader解鎖等風險採取處置, OWASP也發布新版MASTG與MASWE,讓安全要求、常見弱點及對應的測試方法更容易查找與對照。與此同時,App安全防護產品也持續更新偵測與加密保護能力
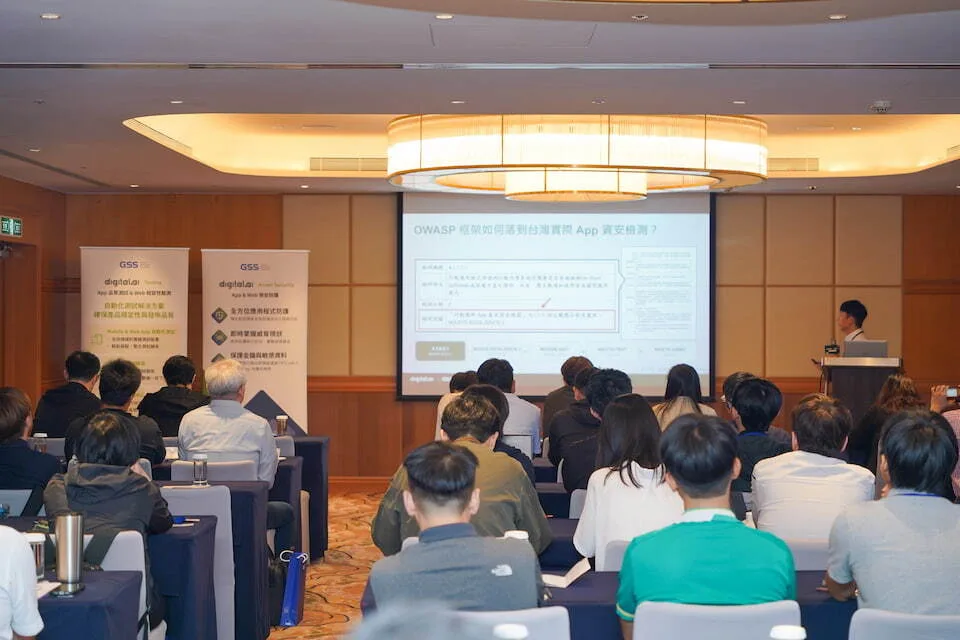
行動應用安全雖是發展多年的成熟議題,但相關政策指引、國際標準與防護技術仍持續演進。近日,在臺代理Digital.ai應用程式防護解決方案的叡揚資訊,介紹這方面的政策與標準趨勢,以及白箱密碼學等技術進展,也讓我們進一步注意到行動應用安全領域的最新防護動向。
首先是政策與規範面的變化,叡揚資訊資安直屬事業處資安技術顧問李易潤表示,越南從今年3月開始,已將開機載入程式(Bootloader)等檢查納入行動銀行App的法規要求,這顯示部分國家已進一步針對行動App的執行環境訂出具體安全要求。
在臺灣,金融業也持續關注App執行環境的安全防護能力。叡揚資訊資安經理楊詠翔指出,銀行公會近期針對金融App防護現況進行調查,內容涵蓋惡意程式、遠端控制、側載程式、Root或越獄、模擬器或虛擬環境、App遭竄改或重新封裝、螢幕覆蓋或可疑無障礙服務,以及偵錯模式或未授權程式碼執行等8類偵測能力,藉此盤點銀行App現有的防護機制及實際部署情況。
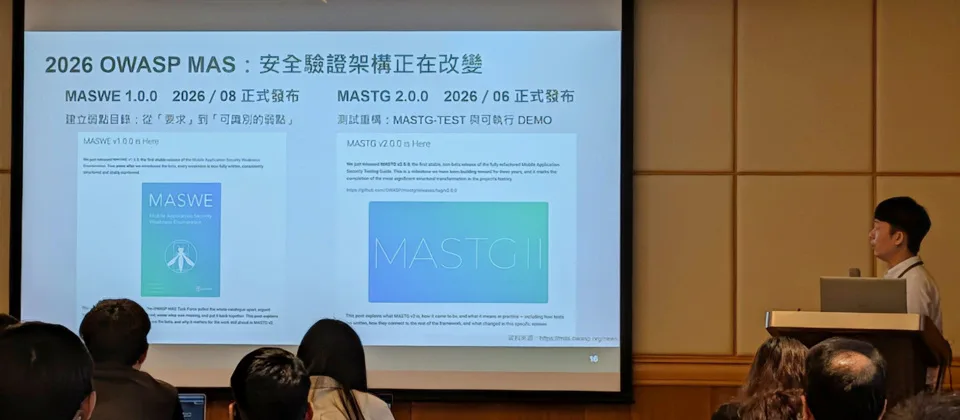
國際行動應用安全驗證體系也有新的發展,OWASP今年6月底發布行動應用程式安全測試指南(MASTG)2.0,並於8月推出行動應用程式安全弱點分類(MASWE)1.0,進一步強化安全要求、具體弱點與測試方法之間的對應關係。
應用程式上架平臺的技術規範也持續調整,Google Play預計自2027年2月起,針對DEX程式碼超過10MB的Android App,要求程式碼混淆(Obfuscation)、最佳化及縮減三項指標分別達到至少25%。因應這項變化,叡揚資訊提出一項可行作法,利用Android官方的程式碼最佳化工具R8進行程式碼與資源縮減及最佳化,並關閉R8內建的程式碼混淆功能,改由Digital.ai的Arxan負責混淆處理。
除了政策規範與安全驗證標準的變化,從叡揚資訊對Digital.ai應用程式防護解決方案的介紹中,我們也可觀察到App防護技術的一些最新發展趨勢。
例如,面對Android Root與iOS越獄技術持續演進,Digital.ai持續更新旗下防護產品Arxan的偵測能力。在Android方面,今年正式支援KernelSU偵測,並擴大對Magisk、Zygisk等Root框架的偵測範圍;iOS方面,則改善越獄偵測機制,新增對Dopamine2-roothide的支援。另也針對Android新增螢幕覆蓋防護(Overlay Prevention)功能,阻止未授權的覆蓋介面顯示在App畫面上方。
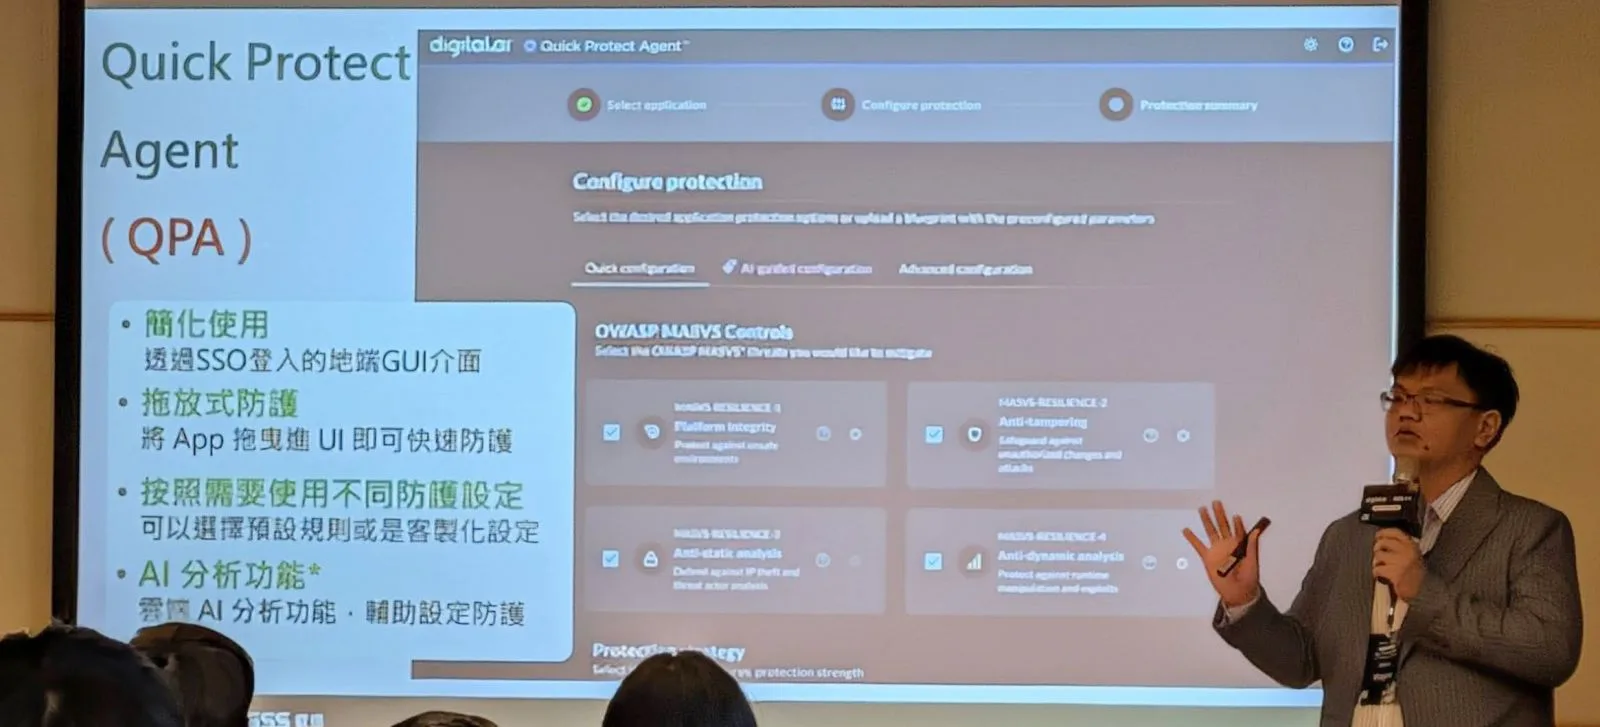
縮短安全防護導入App所需的時間也成為重點。楊詠翔表示,Digital.ai今年上半推出新版Quick Protect Agent(QPA),進一步導入AI技術,可自動分析App程式碼並套用程式碼混淆、防竄改及執行期防護等機制,減少開發團隊手動設定防護措施的工作量,以便及早因應持續演進的資安威脅。
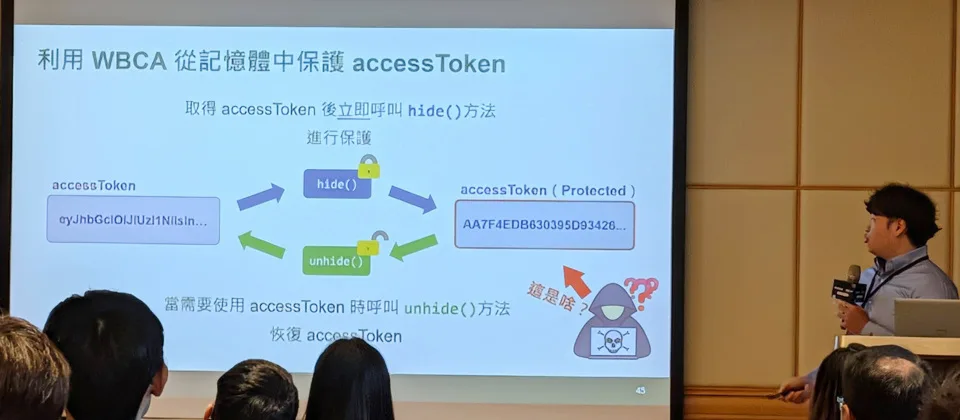
App執行期間的加密金鑰保護也是重要課題,當App執行時,部分敏感資料必須載入記憶體進行運算,攻擊者可能透過Frida等動態分析工具,從記憶體取得敏感資料。為降低這類風險,白箱密碼學是發展多年的防護技術之一,主要用於提高攻擊者取得App內部加密金鑰的難度。
在這項技術的應用上,叡揚資訊資安技術顧問袁聖杰表示,Digital.ai去年新推出白箱加密方案WBC Agent(WBCA),提供整合白箱加密功能的API方法,企業團隊無需自行開發底層白箱加密流程,因而能降低導入的門檻;較早提供的WBC Architect(TFIT)則具有較高的客製化彈性,可依需求自行設計白箱加解密流程,但需要具備密碼學及C/C++開發能力。
至於未來發展,因應後量子密碼學(PQC)的發展與遷移需求,Digital.ai已規畫讓白箱加密技術支援ML-KEM、ML-DSA等後量子密碼演算法,以保護App端的私鑰及敏感密碼運算,使行動應用安全防護也能跟上密碼學技術的發展。
相關文章
資安通報:Java4Shell 重大漏洞(CVE-2026-114938)
這項漏洞初期通報的 CVSS 4.0 評分為 9.2 分,目前 CVE.ORG 的 CVSS 3.1 評分為 8.1,NIST NVD 尚未公開,已知的評分皆屬於高風險至危急風險。由於 Java 廣泛應用於企業應用程式、雲端服務及後端系統,組織應儘速確認使用中的 Java Runtime、底層硬體及安全更新狀態。