資安通報:Java4Shell 重大漏洞(CVE-2026-114938)
2026 年 11 月 17 日,OpenJDK 傳出重大安全漏洞 Java4Shell(CVE-2026-114938)。根據初步研究,攻擊者可能利用 Java Base64 解碼器的記憶體處理缺陷,在符合特定條件的環境中,透過惡意資料觸發未經身分驗證的遠端程式碼執行(Remote Code Execution,RCE)。目前確認受到影響的版本有 8u511b33-perf, 17.0.21.0.3, 21.0.13.0.3, 25.0.5.0.3, 27.0.1.0.3。
這項漏洞初期通報的 CVSS 4.0 評分為 9.2 分,目前 CVE.ORG 的 CVSS 3.1 評分為 8.1,NIST NVD 尚未公開,已知的評分皆屬於高風險至危急風險。由於 Java 廣泛應用於企業應用程式、雲端服務及後端系統,組織應儘速確認使用中的 Java Runtime、底層硬體及安全更新狀態。
漏洞研究發布後,Azul 已於 2026 年 11 月安全更新中,將 CVE-2026-114938 納入 Azul Zulu Builds of OpenJDK 的修補清單,叡揚資訊建議所有用戶立即檢查其 Java 環境是否受到此安全事件影響。
Java4Shell 漏洞解析:Base64 解碼機制如何造成遠端程式碼執行?
Java4Shell 是 OpenJDK 硬體加速 Base64 解碼機制中的記憶體安全漏洞。
Base64 常見於 API 資料傳輸、身分驗證資訊、Token 及其他經過編碼的應用程式資料。為提升處理效率,Java 虛擬機器(JVM)可在支援的處理器上,使用經過硬體最佳化的原生程式碼執行 Base64 解碼。然而,初期技術研究指出,當解碼器處理特定格式的輸入資料時,可能因 padding 處理錯誤而產生整數下溢(Integer Underflow),進一步導致堆積緩衝區溢位(Heap Buffer Overflow)。
根據 Orca Security 的研究整理,攻擊者可能透過特製的 65 位元組 Base64 輸入,造成 62 位元組的記憶體溢位,破壞相鄰的 Java 物件,進而在特定條件下執行惡意程式碼。由於問題存在於底層 Java Runtime,並非特定應用程式獨有,因此使用受影響 Java 發行版本的系統都應進行評估。不過,並非所有 Java 應用程式都能直接遭到利用。攻擊者仍須讓惡意輸入資料進入相關解碼程序,而實際風險也受到 Java 版本、CPU 指令集及 JVM 執行路徑影響。
Java4Shell 漏洞關鍵資訊
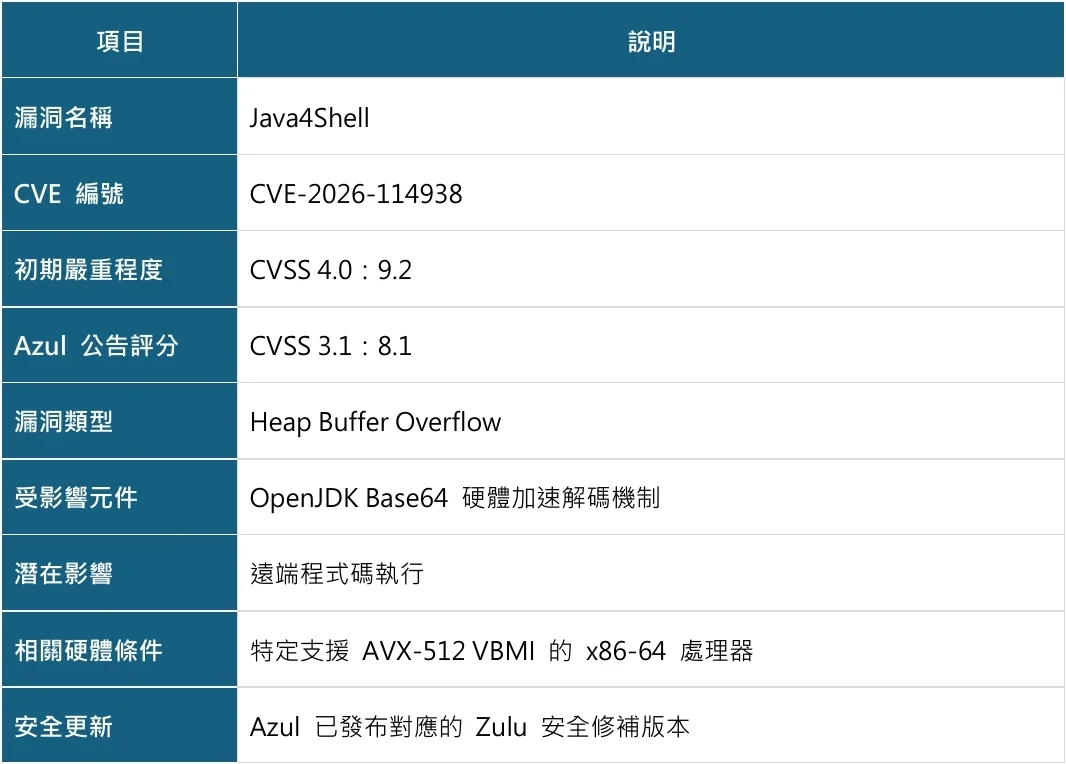
*上述兩項 CVSS 評分採用不同版本的計分標準,不能直接比較分數高低。
Azul 已提供安全修補:每月關鍵安全性修補程式更新 (CSPU)
Azul 已於 2026 年 11 月 17 日釋出每月關鍵安全性修補程式更新 (CSPU),這是針對 Azul Zulu OpenJDK 建置版本的每月「關鍵安全修補程式更新」(Critical Security Patch Update,簡稱 CSPU),基於 2026 年 10 月的季度更新版本。 CSPU 旨在填補季度發布之間的空檔期,一旦 OpenJDK 的某個關鍵漏洞有了修復方案,該修復就會包含在下一個月度發布週期中,而無需等待長達三個月後的下一次季度更新。本次釋出包括 CVE-2026-114938 以及其他 10 個 CVE,共計 11 個 CVE 安全修復,修復版本包括 Java 6 至 Java 27。
企業應優先採用 Java 發行商正式提供的安全修補版本。
是否已有實際攻擊事件?
根據 Orca Security 於 2026 年 11 月 17 日發布的研究,當時尚未發現 Java4Shell 漏洞遭實際攻擊的公開報告,也沒有公開的漏洞驗證程式。然而,隨著漏洞技術細節逐步揭露,仍可能增加遭攻擊者利用的風險。企業應儘速確認受影響的 Java 執行環境,並依據原廠安全公告安排修補。
Azul Zulu 修補版本對照表
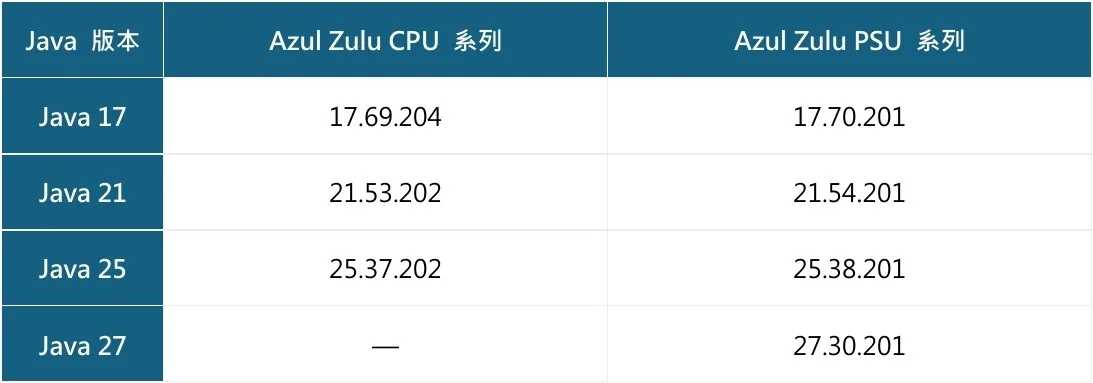
相關說明可參考 Azul Core 官方 CVE 資料庫。
CPU 為 Critical Patch Update,PSU 為 Patch Set Update,企業應依照現有 Java 版本、使用平台及原廠安全公告,選擇適用的更新套件,建議關鍵生產環境優先採用CPU修補,確保及時取得安全更新。
從漏洞發現到安全修補,叡揚協助企業建立完整的企業 Java 風險管理機制
Java4Shell 再次凸顯企業在面對重大安全漏洞時,不僅需要掌握受影響的系統與實際曝險程度,更必須兼顧安全修補、系統穩定性及長期維運需求。
叡揚資訊(GSS)提供 Orca Security 雲端原生應用程式防護平台與 Azul 企業級 Java 解決方案,協助企業從不同面向因應 Java 安全風險。
透過 Orca Security,企業可辨識雲端環境中可能受影響的 Java 資產,結合曝險情境與資產重要性,優先處理高風險系統;Azul 則提供企業級 Java Runtime、安全更新與技術支援,協助企業規劃漏洞修補及長期維護。從風險辨識到安全修補,叡揚資訊協助企業提升 Java 環境的安全管理效率,降低重大漏洞對核心業務的潛在影響。
若叡揚客戶有任何需要協助的地方,請隨時向您的專案負責人聯絡。如您想了解更多有關 Azul 與 Orca Security 相關的產品資訊,也歡迎隨時向叡揚資訊資安團隊洽詢。
了解更多 Azul 企業級安全高效 Java 平台:https://www.gss.com.tw/product-services-nav/info-security/azul
了解更多 Orca Security 雲端原生應用程式防護平台 (CNAPP):https://www.gss.com.tw/product-services-nav/info-security/orca