GSS 資安電子報 0250 期【Java4Shell 重大漏洞 CVE-2026-114938:OpenJDK 遠端程式碼執行風險與企業防護建議】
2026 年 11 月 17 日,OpenJDK 傳出重大安全漏洞 Java4Shell(CVE-2026-114938)。根據初步研究,攻擊者可能利用 Java Base64 解碼器的記憶體處理缺陷,在符合特定條件的環境中,透過惡意資料觸發未經身分驗證的遠端程式碼執行(Remote Code Execution,RCE)。
這項漏洞初期通報的 CVSS 4.0 評分為 9.2 分。由於 Java 廣泛應用於企業應用程式、雲端服務及後端系統,組織應儘速確認使用中的 Java Runtime、底層硬體及安全更新狀態。
漏洞研究發布後,Azul 已於 2026 年 11 月安全更新中,將 CVE-2026-114938 納入 Azul Zulu Builds of OpenJDK 的修補清單。
面對此類重大漏洞,企業不僅需要取得安全更新,更應掌握哪些系統可能受到影響、哪些資產具有較高曝險風險,以及如何在維持業務穩定的情況下完成修補。
Java4Shell 漏洞解析:Base64 解碼機制如何造成遠端程式碼執行?
Java4Shell 是 OpenJDK 硬體加速 Base64 解碼機制中的記憶體安全漏洞。
Base64 常見於 API 資料傳輸、身分驗證資訊、Token 及其他經過編碼的應用程式資料。為提升處理效率,Java 虛擬機器(JVM)可在支援的處理器上,使用經過硬體最佳化的原生程式碼執行 Base64 解碼。
然而,初期技術研究指出,當解碼器處理特定格式的輸入資料時,可能因 padding 處理錯誤而產生整數下溢(Integer Underflow),進一步導致堆積緩衝區溢位(Heap Buffer Overflow)。
根據 Orca Security 的研究整理,攻擊者可能透過特製的 65 位元組 Base64 輸入,造成 62 位元組的記憶體溢位,破壞相鄰的 Java 物件,進而在特定條件下執行惡意程式碼。
由於問題存在於底層 Java Runtime,並非特定應用程式獨有,因此使用受影響 Java 發行版本的系統都應進行評估。不過,並非所有 Java 應用程式都能直接遭到利用。攻擊者仍須讓惡意輸入資料進入相關解碼程序,而實際風險也受到 Java 版本、CPU 指令集及 JVM 執行路徑影響。
Java4Shell 漏洞關鍵資訊
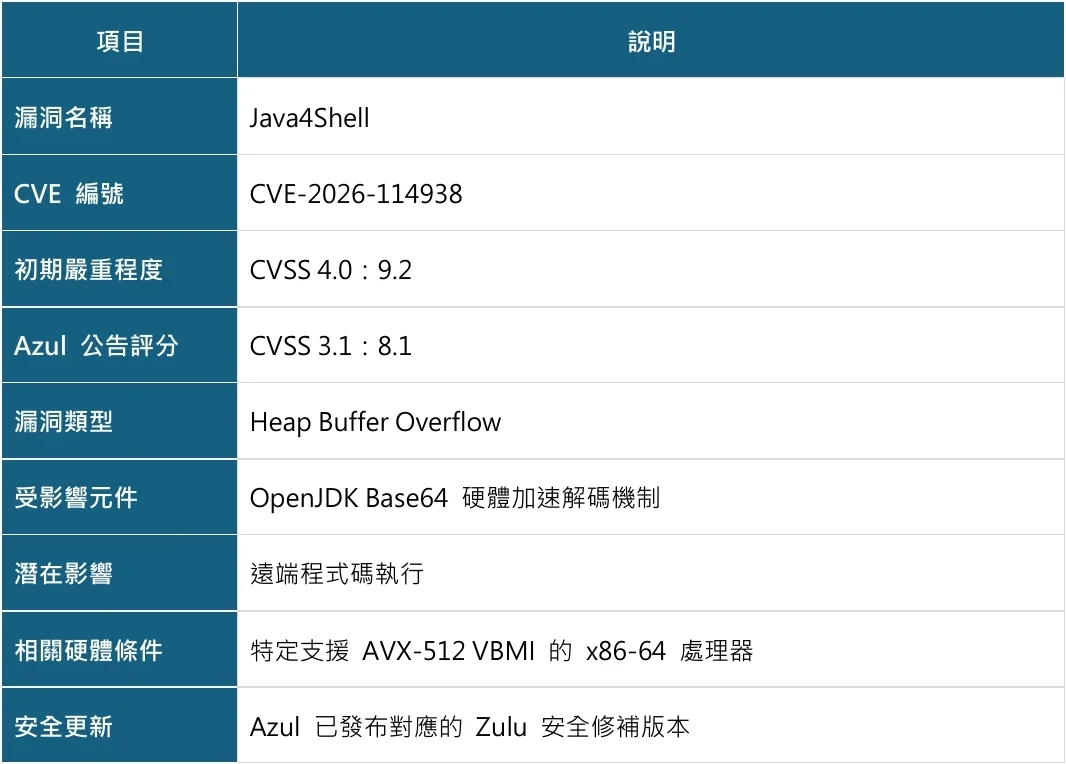
上述兩項 CVSS 評分採用不同版本的計分標準,不能直接比較分數高低。
Java4Shell 影響哪些 Java 版本及執行環境?
Orca Security 檢視 OpenJDK 原始碼演進歷史後指出,相關 AVX-512 Base64 解碼程式最早於 JDK 18 納入主要版本,後續也被移植至後續更新分支。
需要注意的是,Java 版本包含相關程式碼,不代表該環境一定能被成功攻擊。 實際漏洞利用仍須符合特定條件。
CPU 架構也是重要的影響因素
初期研究指出,Java4Shell 涉及 x86-64 處理器上的硬體加速解碼路徑,特別是 AVX-512 VBMI 指令集。此顯的相關 Base64 intrinsic 最佳化機制主要在支援 AVX-512 的處理器上啟用。
然而,初期報告指出的特定攻擊路徑與 AVX-512 VBMI 有關,並非所有支援 AVX2 的處理器都具有相同風險條件。相較之下,ARM 架構採用不同的解碼實作,目前並非此研究指出的相同漏洞利用路徑。
不同 OpenJDK 發行版本都應納入盤點
由於 OpenJDK 是多家 Java 發行商共同使用的開放原始碼基礎,此次漏洞可能影響不同廠商提供的 Java 執行環境,包括 Oracle JDK、Eclipse Temurin、Amazon Corretto、Azul Zulu 等。
因此,企業應確認目前使用的 Java 發行版本及安全更新狀態,並依據各原廠發布的修補資訊進行更新。此外,部分 Java Runtime 可能已內建在應用程式、容器映像檔或系統部署套件中,容易被一般軟體盤點流程忽略。
因此,企業應同時確認 Java 發行商、實際執行版本、作業系統及硬體架構,以建立較完整的漏洞影響清單。
Java4Shell 是否已有安全修補?企業應如何降低風險?
Orca Security 提醒企業持續追蹤 Java 發行商的正式安全公告,而不應假設所有更新都已涵蓋此次漏洞。
尚未完成修補時,可採取哪些暫時性措施?
針對相關硬體最佳化解碼路徑,Orca 原文提及可評估下列 JVM 參數:
-XX:-UseBASE64Intrinsics
此參數可停用 JVM 的 Base64 intrinsic 最佳化機制。
-XX:UseAVX=2
此參數可限制 JVM 使用 AVX-512 指令路徑,但 Java 21 及後續版本仍可能透過 AVX2 執行相關最佳化。
需要強調的是,這些方式在原始研究發布時,尚未經 Oracle 或 OpenJDK 正式驗證為 Java4Shell 的有效修補措施,且可能影響應用程式效能。
企業應優先採用 Java 發行商正式提供的安全修補版本,避免將暫時性 JVM 參數調整視為永久解決方案。
是否已有實際攻擊事件?
根據 Orca Security 於 2026 年 11 月 17 日發布的研究,當時尚未發現 Java4Shell 漏洞遭實際攻擊的公開報告,也沒有公開的漏洞驗證程式。
然而,隨著漏洞技術細節逐步揭露,仍可能增加遭攻擊者利用的風險,企業應儘速確認受影響的 Java 執行環境,並依據原廠安全公告安排修補。
企業如何找出可能受影響的 Java 資產?從雲端曝險掌握實際風險
面對 Java4Shell 等重大漏洞,企業面臨的第一個挑戰,往往不是如何安裝更新,而是如何迅速確認哪些系統可能受到影響。
尤其在多雲與容器化環境中,Java Runtime 可能分散於不同的工作負載、作業系統及應用程式映像檔中,使資安團隊難以即時掌握完整的漏洞影響範圍。
透過 Orca Security 辨識受影響的雲端資產
Orca Security Cloud Security Platform 可協助企業檢視雲端環境中可能包含受影響 Java 版本的資產。根據 Orca Security 官方研究,相關辨識能力涵蓋:
- Linux 與 Windows 雲端工作負載
- 作業系統套件安裝的 Java Runtime
- 獨立安裝的 JDK
- 容器映像檔內建的 Java Runtime
透過集中式雲端資產可視性,資安團隊可以更有效率地找出需要進一步檢查及處理的系統。
結合曝險情境,排定修補優先順序
找到可能受影響的 Java 版本後,企業還需要了解各項資產的實際風險。Orca Security 可結合不同的風險情境協助分析,包括:
網際網路曝險(Internet Exposure)
確認相關雲端資產是否可從外部網路存取,協助優先處理具備對外攻擊面的系統。
執行期間可達性(Runtime Reachability)
結合可取得的相關執行環境資訊,協助評估受影響元件與工作負載實際運作情境的關聯。
資產重要性(Asset Criticality)
根據資產的重要程度及其他安全風險資訊,協助企業決定漏洞修補的優先順序。
相較於僅依 CVSS 評分管理漏洞,整合資產曝險情境與業務重要性,可讓資安團隊更有效率地安排修補資源。
對於 Java4Shell,Orca Security 的價值在於協助企業辨識潛在受影響雲端資產,掌握實際曝險情境,並優先處理高風險系統。
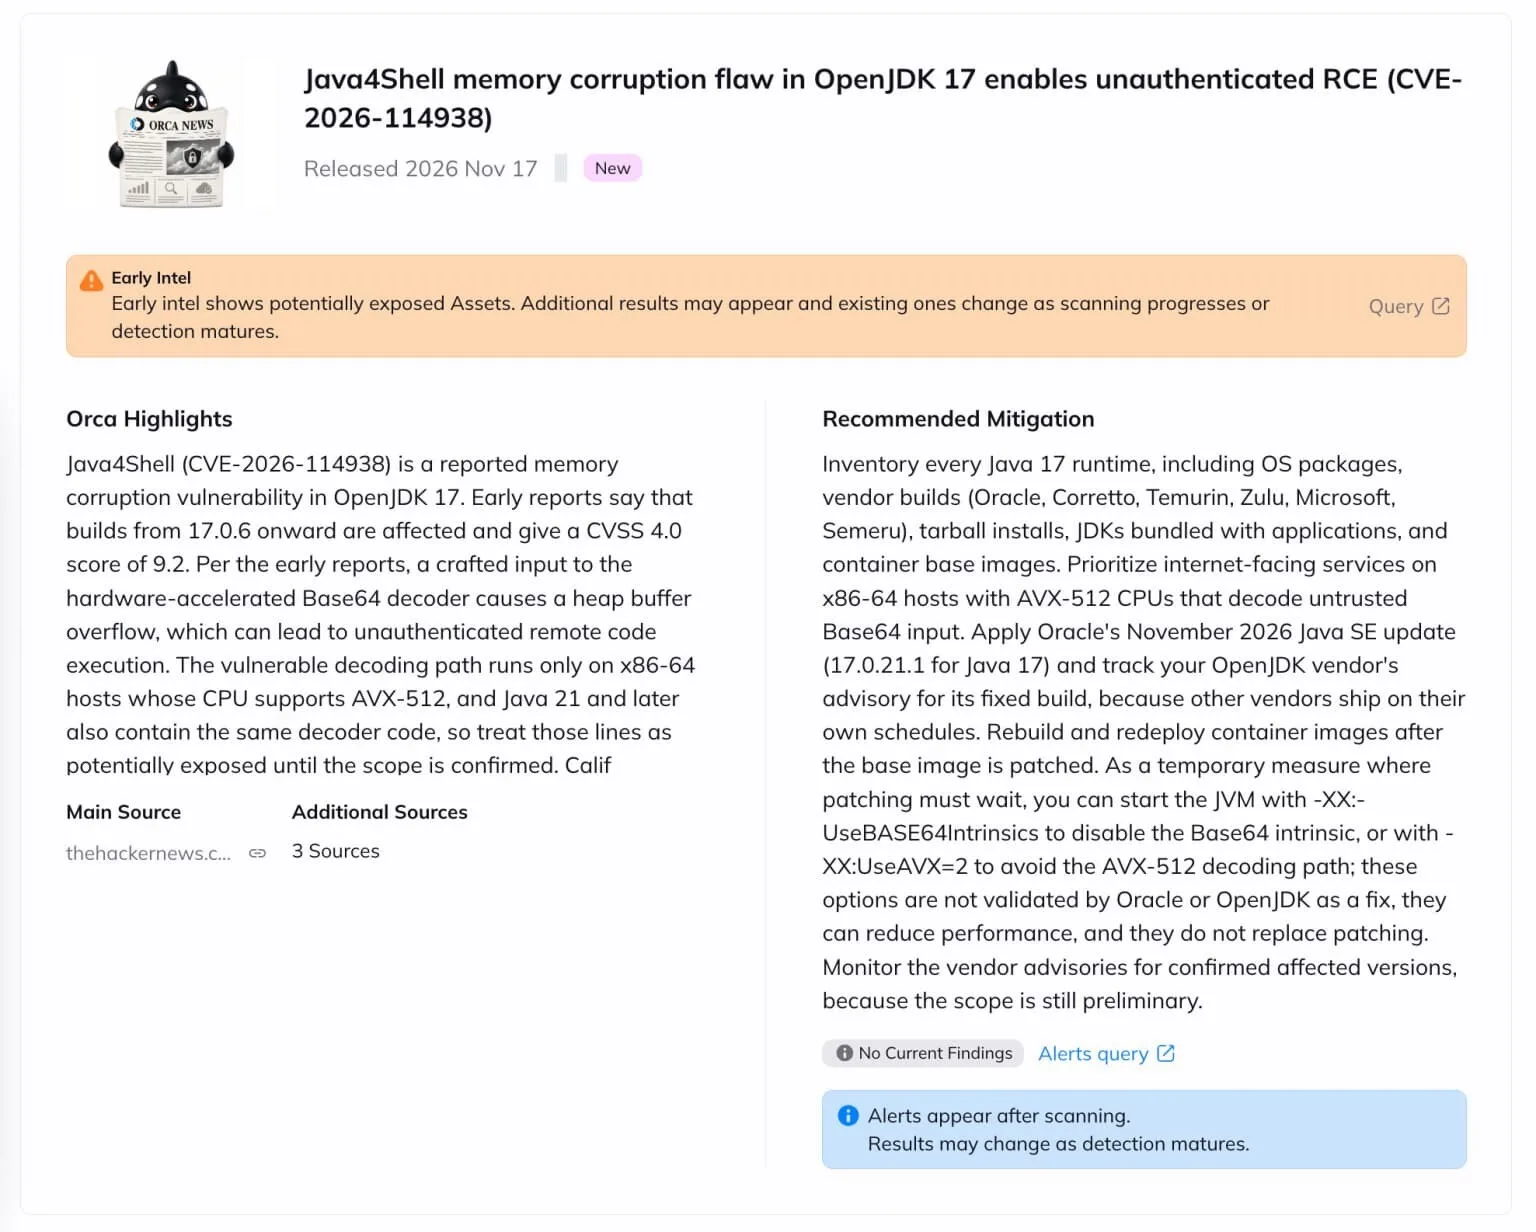 Orca Security 平台的 News Widget 顯示 Java4Shell 漏洞資訊、初步風險提示及建議緩解措施。
Java4Shell 安全修補:如何透過企業級 Java 平台降低風險?
完成受影響資產辨識後,企業下一步需要確認 Java 發行商的修補資訊,並規劃安全更新。
對於執行金融交易、企業核心系統及其他重要應用程式的組織而言,Java 更新不只是版本替換,還需要考量應用程式相容性、效能與營運穩定性。
Azul 已提供 CVE-2026-114938 對應修補版本
Azul 於 2026 年 11 月安全更新中,已將 CVE-2026-114938 列入 Azul Zulu Builds of OpenJDK 的官方修補清單。
根據 Azul 官方 CVE 資料庫,此漏洞列為 CVSS 3.1 8.1 分,並提供 Java 6 至 Java 27 各 LTS版本的對應安全更新。此安全更新同時也修復了其餘 11 個 CVEs 在此月更新中釋出,相關資訊可參考 Azul 官方 CVE 資料庫。
CPU 為 Critical Patch Update,PSU 為 Patch Set Update。企業應依照現有 Java 版本、使用平台及原廠安全公告,建議關鍵生產環境優先採用CPU修補,確保及時取得安全更新。
Azul Core:協助企業維持 Java Runtime 安全更新
Azul Core(Zulu Builds of OpenJDK)提供以 OpenJDK 為基礎的 Java 發行版本,以及企業級安全更新與技術支援服務。
當 Java 發生重大安全漏洞時,企業可依照 Azul 官方 CVE 資訊與版本維護機制,確認適用的更新版本,並規劃測試及部署流程。對於需要長期維護 Java 應用系統的組織,持續性的安全更新與技術支援,有助於降低版本管理複雜度及維運風險。
Azul Prime:兼顧高效能 Java 執行與長期維護
Azul Prime(Zing Builds of OpenJDK)著重於 Java 工作負載的執行效能與延遲最佳化,適合重視應用程式效能與穩定性的企業系統。
若企業採用 Azul Prime,仍應依其專屬安全公告,確認 CVE-2026-114938 的適用範圍及對應修補版本。Azul Zulu 的修補版號不應直接套用於 Azul Prime。
Java 安全更新的三項實務重點
確認實際執行版本
透過 java -version 等工具查看 Java Runtime 資訊,並進一步確認應用程式是否使用其他獨立安裝或內嵌的 Java 版本。
完成測試與更新部署
取得原廠修補版本後,先於測試環境進行相容性與效能驗證,再依企業變更管理流程更新正式系統。
驗證並持續維護
修補完成後,應確認正式環境、備援主機及容器映像檔均已使用適用版本,並建立後續 Java 安全更新及弱點追蹤流程。
從漏洞發現到安全修補,叡揚協助企業建立完整的企業 Java 風險管理機制
Java4Shell 再次凸顯企業在面對重大安全漏洞時,不僅需要掌握受影響的系統與實際曝險程度,更必須兼顧安全修補、系統穩定性及長期維運需求。
叡揚資訊(GSS)提供 Orca Security 雲端原生應用程式防護平台與 Azul 企業級安全高效 Java 解決方案,協助企業從不同面向因應 Java 安全風險。
透過 Orca Security,企業可辨識雲端環境中可能受影響的 Java 資產,結合曝險情境與資產重要性,優先處理高風險系統;Azul 則提供企業級 Java Runtime、安全更新與技術支援,協助企業規劃漏洞修補及長期維護。從風險辨識到安全修補,叡揚資訊協助企業提升 Java 環境的安全管理效率,降低重大漏洞對核心業務的潛在影響。
立即洽詢叡揚資訊,了解 Orca Security 與 Azul 如何協助企業強化 Java 平台及雲端安全防護。
Orca Security 雲端原生應用程式防護平台 (CNAPP) ➤https://www.gss.com.tw/product-services-nav/info-security/orca#cta
Azul 企業級安全高效 Java 平台 ➤https://www.gss.com.tw/product-services-nav/info-security/azul#cta
相關文章
資安通報:Java4Shell 重大漏洞(CVE-2026-114938)
這項漏洞初期通報的 CVSS 4.0 評分為 9.2 分,目前 CVE.ORG 的 CVSS 3.1 評分為 8.1,NIST NVD 尚未公開,已知的評分皆屬於高風險至危急風險。由於 Java 廣泛應用於企業應用程式、雲端服務及後端系統,組織應儘速確認使用中的 Java Runtime、底層硬體及安全更新狀態。