GSS 資安電子報 0250 期【Mobile App 安全防護怎麼做?掌握 5 大資安風險與完整防護策略】
近期資安事件接連發生,從企業平台遭入侵、客戶資料遭未授權存取,到金融服務出現異常交易,突顯數位服務在安全防護上的挑戰。隨著行動銀行、電子支付、電子商務等服務日益普及,Mobile App 已不只是企業提供服務的工具,更是承載敏感資料、交易流程與客戶信任的重要入口。
當企業持續透過 Mobile App 擴展數位服務,安全挑戰也延伸至使用者裝置上的應用程式。App 一旦被下載,攻擊者便可能取得程式檔案,透過逆向工程分析核心邏輯、尋找加密金鑰,甚至嘗試修改程式執行行為。即使 App 已通過安全檢測,仍需要具備抵禦逆向分析、程式竄改與執行階段攻擊的防護能力。
國際行動應用安全廠商 Quokka 於 2026 年 4 月 28 日發布《The State of Mobile App Security, 2026》,分析超過 15 萬個 Android 與 iOS App 的安全檢測結果,發現不安全的加密模式與金鑰管理問題仍值得企業關注:
- 68.1% 的 Android App 有 ECB 加密模式相關安全發現。
- 47.8% 的 Android App 被發現將加密金鑰直接寫入程式碼,可能增加金鑰遭分析與擷取的風險。
- 17.6% 的受測 iOS App 被發現將加密金鑰直接寫入程式碼,可能增加金鑰遭分析與擷取的風險。
這些研究結果提醒企業,Mobile App 安全不只在於找出漏洞,更需要從加密機制、程式碼保護到執行階段防禦,建立涵蓋上線前後的完整安全策略。
企業應關注的 5 大 Mobile App 資安風險
參考 OWASP Mobile Application Security Verification Standard(MASVS)安全控制框架,並結合行動應用安全研究與常見攻擊情境,本文從加密實作、敏感資訊保護、程式碼逆向分析、應用程式完整性及執行環境安全五個面向,整理企業應關注的主要風險與防護策略。
1. 弱加密與不安全設定:資料加密了,就代表安全嗎?
許多企業已在 App 中導入資料加密與 HTTPS 通訊,但加密的安全性仍取決於演算法、加密模式及實作方式。例如,使用已過時的 DES、RC4 演算法,或不適當地採用 ECB 加密模式,可能讓敏感資料面臨安全風險。而不安全的 TLS 設定或憑證驗證機制,也可能增加資料在傳輸過程中遭攔截的風險。
防護關鍵:App 安全檢測與加密安全驗證
2. 加密金鑰外洩:攻擊者可能從 App 取得關鍵資訊
即使使用安全的加密演算法,如果將加密金鑰直接寫入 App 程式碼,攻擊者仍可能透過反編譯或逆向分析取得金鑰,影響敏感資料的保護效果。2026 年 11 月 11 日,Quokka 發布《App of the Week: The Key in Every Copy》,揭露某款大型社群 App 使用 DES-ECB 加密自訂 DNS 查詢,並將八字元金鑰直接內嵌於程式中。研究人員也發現另一組硬編碼 AES 金鑰,用於解密儲存在裝置上的帳戶資料。這項研究凸顯一個重要觀念:加密演算法的安全性,還需要搭配適當的金鑰管理與保護機制。
防護關鍵:安全金鑰管理與白箱加密
3. 逆向工程:App 核心程式邏輯可能被破解
Mobile App 一旦提供下載,攻擊者便可能取得安裝檔,透過反編譯、靜態分析等方式研究程式結構,嘗試理解交易驗證流程、授權邏輯或其他敏感功能。對於金融交易、電子支付、遊戲及具有重要商業邏輯的應用程式而言,這不僅涉及安全風險,也可能影響企業的核心技術與智慧財產保護。
防護關鍵:程式碼混淆與應用程式強化
4. 程式竄改與重新封裝:App 可能被修改成不同版本
攻擊者除了分析 App,也可能嘗試修改程式碼、移除安全檢查,甚至將遭竄改的應用程式重新封裝及散布。例如,原本用於確認使用者權限或限制敏感操作的程式邏輯,可能成為攻擊者試圖修改的目標。一旦應用程式完整性受到破壞,可能影響服務的安全性與可信度。
防護關鍵:防竄改與程式完整性驗證
5. 執行階段攻擊:App 運作中仍可能遭惡意操控
App 通過安全測試後,正式運作期間仍可能受到動態分析及執行階段攻擊。攻擊者可利用 Frida 等工具進行 Hooking、Debugging,觀察或干預程式運作流程,嘗試繞過部分安全檢查,或操控特定應用功能。由於這類攻擊發生在程式執行期間,僅依靠上線前的弱點掃描,難以涵蓋所有攻擊情境。
防護關鍵:執行階段自我防護(RASP)
從安全檢測到執行階段防護,企業如何建立完整 Mobile App 安全策略?
面對不同類型的攻擊手法,企業需要的不只是單一的安全工具,而是涵蓋開發、測試、發布及正式運作的多層次防護機制。根據 OWASP Mobile Application Security Verification Standard(MASVS),行動應用安全涵蓋密碼學、資料儲存、網路通訊、身分驗證、程式碼品質,以及逆向工程與竄改防護等多個領域。
企業可從以下五個面向規劃完整防護策略:
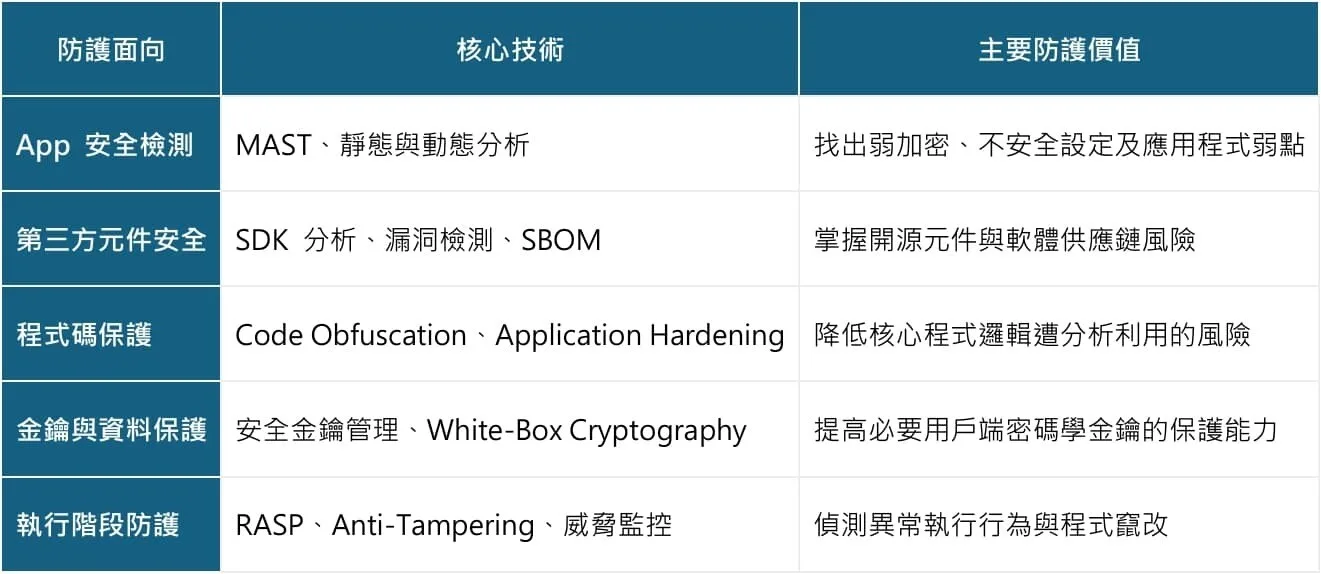
完整的 Mobile App 安全策略應結合安全開發、弱點改善、應用程式強化與持續風險管理,同時搭配後端 API、身分驗證及存取控制,建立涵蓋整體應用服務的安全防線。
叡揚資訊提供完整的行動應用安全解決方案
面對日益複雜的行動應用安全威脅,企業需要從安全檢測到執行階段防護,建立完整的資安防線。叡揚資訊整合國際專業資安技術,提供 Mobile App 安全檢測、第三方元件風險分析、程式碼混淆、白箱加密、防竄改及 RASP 執行階段防護等完整解決方案,協助企業全面強化應用程式安全。
您的 Mobile App 具備足夠的安全防護能力嗎?叡揚資訊可依企業需求,協助進行 Mobile App 防護能力評估,檢視 App 在逆向工程、程式竄改及執行階段攻擊等面向的防護能力,協助企業掌握安全風險與改善方向。
立即洽詢叡揚資訊,了解行動 App 防護韌性評估與完整安全解決方案 ➤https://www.gss.com.tw/mobile-app-security#cta
相關文章
資安通報:Java4Shell 重大漏洞(CVE-2026-114938)
這項漏洞初期通報的 CVSS 4.0 評分為 9.2 分,目前 CVE.ORG 的 CVSS 3.1 評分為 8.1,NIST NVD 尚未公開,已知的評分皆屬於高風險至危急風險。由於 Java 廣泛應用於企業應用程式、雲端服務及後端系統,組織應儘速確認使用中的 Java Runtime、底層硬體及安全更新狀態。