GSS 資安電子報 0250 期【App 如何防範 Deepfake 攻擊?從 KYC 七大攻擊面看 RASP 多層防護機制】
App 安全防護在 Deepfake 攻擊中的角色與價值
如今,一張人臉已不再足以證明一個人的身分。
隨著 AI 生成的人臉影像與身分證件開始突破KYC (Know-Your-Customer),這些在生成式 AI 尚未普及之前所設計的身份驗證機制,銀行正逐漸面對這個令人不安的現實
在銀行 App 的身分驗證流程中,手機相機不僅會在首次註冊時使用,也會在幾個特定環節時啟動:
- 開立帳戶:新客戶先拍攝身分證件,接著再拍攝一張「自拍照」或錄製一段簡短影片,再由 App 比對證件上的人臉與相機前的人臉,透過活體偵測(Liveness Detection)確認對方是真實存在的本人。
- 加強式身分驗證(Step-up Authentication):許多銀行也會在大額匯款、重設密碼、新增收款人等高風險操作中,啟動手機相機以進行重新驗證。
- 定期或風險觸發的重新驗證:部分金融機構會每 1 至 2 年定期執行重新驗證,或在風險訊號升高時啟動相關驗證。
在上述每一種情境中,手機相機從來不是唯一的防線。身分驗證通常還會搭配裝置檢查、一次性密碼(One-Time Password,OTP)或使用者行為分析等機制。因此,深度偽造攻擊往往會結合身分竊取、惡意軟體、網路釣魚等攻擊手法,試圖突破既有的多層安全控制機制。
人們很容易將「深度偽造詐欺」視為只需一種解決方案就能解決的問題,但事實並非如此,這並不是單一環節失效所造成的問題。KYC 身分驗證是一個多階段的流程:從手機相機前的實體場景開始,依序經過裝置、App 執行環境、裝置端決策模型、網路、伺服器端決策,最後延伸至持續進行的使用者工作階段。
攻擊者只需要找到其中一個薄弱環節,而防禦者卻必須確保每個環節都受到保護。
沒有任何單一控制措施能涵蓋整條流程,需要結合多家資安廠商的解決方案,或企業自行開發的安全元件,才能完整覆蓋攻擊面。
以下本文將從頭到尾解析驗證流程的七個階段,並聚焦於應用程式強化防護與執行階段應用程式自我保護(Runtime Application Self-Protection,RSAP)產品(例如 Arxan Security)能發揮關鍵防護作用的三個階段(第 2、3 與第 5 階段),同時客觀說明其餘階段應由哪些機制負責防護。
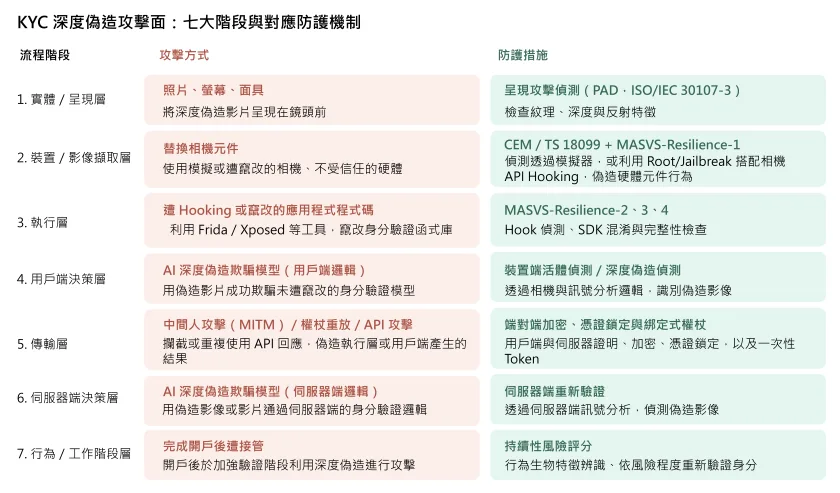
KYC 深度偽造攻擊面解析:身分驗證流程的七大階段與對應防護機制
階段一|實體呈現層:手機相機前的人臉是真實的嗎?
在裝置或 App 發揮作用之前,攻擊就可能直接針對手機相機本身,例如使用照片、螢幕影像或面具進行欺騙。
依 ISO/IEC 30107-3 標準評估的呈現攻擊偵測(Presentation Attack Detection,PAD)引擎,可透過感測器分析來識別這類攻擊。這是身分驗證供應商的職責,他們會運用紋理、深度、反射分析等技術,以及專有的偵測方法,確認手機相機前的影像是否來自真實的人臉。
階段二|裝置與影像擷取層:手機相機是真的嗎?
這個階段探討一個多數人從未想過的問題:提供影像給驗證機制的「手機相機」,究竟是不是真正的手機相機?
在已 Root 或越獄的裝置,或是模擬器環境中,攻擊者可以替換相機元件,將預先製作的深度偽造影片直接注入手機相機 API 中。如此一來,App 收到的影格看似由手機相機拍攝,但內容卻可能是攻擊者任意指定的影像。這就是影像注入攻擊,也是 AI 深度偽造影像置入 App 的常見手法之一。
此部分正是執行階段應用程式自我保護(RASP)能發揮關鍵作用的領域:RASP可在 App 執行期間偵測 Root 與越獄裝置、模擬器,以及手機相機 API Hooking 行為。MASVS-RESILIENCE-1 要求 App 驗證平台完整性,涵蓋了防範這類深度偽造攻擊手機相機的相關防護面向。
階段三|App 執行層:App 還是原來的 App 嗎?
假設裝置本身沒有問題,接下來就要確認負責身分驗證的 App 程式碼是否遭到竄改。攻擊者可能利用 Frida、Xposed 等動態插樁框架對身份驗證軟體進行 Hooking 或竄改,也能重新封裝 App、停用活體偵測功能,讓驗證程序無論相機拍到什麼,都直接回傳「通過」。
此部分正是防篡改技術最典型的應用場景,也是 Arxan Security 的核心專長。
Arxan Security 如何防護:
- 程式碼混淆:增加攻擊者在App 中定位身分驗證功能的難度。
- 動態插樁與 Hooking 偵測:限制駭客工具的使用。
- 完整性檢查:在執行期間偵測 App 程式碼(如身分驗證功能)是否遭到竄改。
這些措施對應 MASVS-RESILIENCE-2、3、4,涵蓋防篡改、防靜態分析與防動態分析。
階段四|用戶端決策層:設備上的模型是否被欺騙了?
當合成影片足以欺騙未遭竄改的裝置端模型時,就必須仰賴更強大的模型來辨識。被動式活體偵測(Passive Liveness)與裝置端深度偽造偵測,屬於身分驗證供應商的技術範疇,與第一階段為同一類供應商,但採用不同的技術方法。
階段五|傳輸層:驗證結果是否確實來自 App?
即使裝置安全、App 未遭竄改,驗證結果仍須傳送至後端。攻擊者可能透過中間人攻擊(Man-in-the-Middle,MitM)、重放攻擊(Replay Attack)或直接濫用 API 發動攻擊,例如擷取合法的「驗證通過」回應再重新傳送,或完全繞過 App,直接對 KYC API 傳送偽造結果。
常見的防護措施包括:端對端加密、用戶端 App 證明(Attestation)、憑證綁定(Certificate Pinning)、安全的 API 設計。
Arxan Security 提供憑證綁定與白箱加密技術(White-Box Cryptography),可用於強化端對端加密、用戶端證明,以及雙向傳輸層安全協定(Mutual TLS,mTLS)等機制。
一般的中間人攻擊威脅主要聚焦於攔截通訊,但針對銀行 App 這類用戶端應用程式,攻擊者可能同時掌控硬體、軟體與通訊層。而 Arxan 白箱加密技術能進一步強化傳輸層防護,透過保護儲存在 App 程式與記憶體中的金鑰,降低金鑰遭竊取的風險。
將白箱加技術結合端對端加密與用戶端證明,可建立多層防護,以此降低攻擊者突破傳輸層安全機制的可能性。
階段六|伺服器端決策層:後端是否能識別用戶端未能識別的風險?
與用戶端相同,部分或全部影像分析模型也可部署在伺服器端執行。實際架構會因身分驗證供應商、平台與應用程式而有所不同。。
伺服器端重新驗證、訊號分析,以及企業自身的決策與流程協調機制,能偵測用戶端模型未能識別的風險。
階段七|行為與工作階段層:其餘操作是否仍符合客戶本人的行為模式?
攻擊者的行為模式往往與一般使用者不同。
持續風險評分、裝置指紋辨識與行為生物特徵辨識等機制,通常由企業內部反詐欺與風險管理系統平台負責,而非身分驗證供應商或 RASP 防護層。
深度偽造防護,不能只靠單一環節:透過縱深防禦,層層把關每一道關卡
安全的軟體仰賴縱深防禦(Defense in Depth)。這不只是結合程式碼混淆、完整性驗證等不同安全功能,更需要搭配安全的應用程式開發流程與底層基礎架構。唯有明確界定各階段的防護責任,整體防禦機制才能真正發揮作用。即使採用業界領先的呈現攻擊偵測與活體偵測方案,若執行其 SDK 的程式碼被竄改成永遠回傳「通過」,這些防護就形同虛設。反過來說,即使 RASP 防護再強大,若攻擊者並未竄改 App,只是將高仿真的深度偽造影像呈現給 App,則 RASP 也無法單靠自身識別影像真偽。
整體驗證流程能否有效運作,取決於每個階段的負責方是否確實做好該階段的防護。根據我們的經驗,詐欺攻擊通常會避開防護最完善的環節,轉而利用不同安全層之間留下的縫隙下手。
結論
Arxan Security 強化三大關鍵階段保護,有效防範 KYC 深度偽造攻擊
Arxan Security 的應用程式強化防護與 RASP 技術,可涵蓋 KYC 深度偽造攻擊面七個階段中的三個關鍵階段,而這三個階段,正是身分驗證供應商無法單靠自身方案完整涵蓋的部分:
- 在裝置與影像擷取層:透過 Root、越獄、模擬器及手機相機 API Hooking 偵測,在影格進入身分驗證 SDK 之前,阻擋深度偽造影像注入系統。
- 在App 執行層:透過程式碼混淆、插樁與 Hooking 偵測、程式碼完整性檢查,防止攻擊者竄改程式,讓活體偵測永遠回傳「通過」。
- 在傳輸層:透過憑證綁定與白箱加密技術,確保送往後端的「驗證通過」結果確實是由 App 產生,而非遭到重放或偽造。
上述防護措施分別對應 MASVS-RESILIENCE-1 至 4,為相關安全防護提供可稽核的標準依據。只要缺少其中任何一項,即使身分驗證供應商的技術再完善,其驗證結果仍可能在抵達後端前遭到偽造、竄改或攔截。
其餘四個階段,則由身分驗證供應商、伺服器端決策系統及反詐欺與風險管理系統平台負責。而 Arxan Security 則是確保這些系統產出的驗證結果從頭到尾都值得信賴的關鍵。
若您對 Digital.ai 有興趣歡迎於產品頁面留下聯繫資訊,將會有專人與您聯繫 ➤
相關文章
資安通報:Java4Shell 重大漏洞(CVE-2026-114938)
這項漏洞初期通報的 CVSS 4.0 評分為 9.2 分,目前 CVE.ORG 的 CVSS 3.1 評分為 8.1,NIST NVD 尚未公開,已知的評分皆屬於高風險至危急風險。由於 Java 廣泛應用於企業應用程式、雲端服務及後端系統,組織應儘速確認使用中的 Java Runtime、底層硬體及安全更新狀態。