GSS 資安電子報 0251 期【看不見的攻擊面擴張:Shadow AI、MCP 與第三方風險】
AI 的採用速度超乎預期,更重要的是,AI 技術的發展與導入速度,已超越多數企業的治理能力。為提升員工工作效率,企業正積極導入具備 AI 功能的應用程式、瀏覽器擴充功能、程式開發助理及自動化代理程式。然而,這些工具在許多情況下,未經資安審查、採購核准,甚至尚未釐清企業資料的傳輸目的地便已投入使用。此現象通常被稱為 Shadow AI(影子 AI),但這個名稱容易讓相關問題被視為單純的內部生產力或政策管理議題。事實上,潛在風險遠不止於此。
這項挑戰的急迫性,也是 Bitsight 近期與科技、網路安全、金融服務及關鍵基礎設施等領域的多家組織共同簽署公開信,呼籲各界立即採取集體網路防禦行動的原因之一。隨著 AI 能力持續進步,防禦方也有機會運用相同技術,更快速地識別安全弱點、優先處理最可能造成業務衝擊的曝險問題,並強化日益互聯的生態系統安全。Shadow AI 使這項共同挑戰更加明確,也再次突顯企業需要防護的系統範圍,正逐漸超越目前已知的資產與供應商。
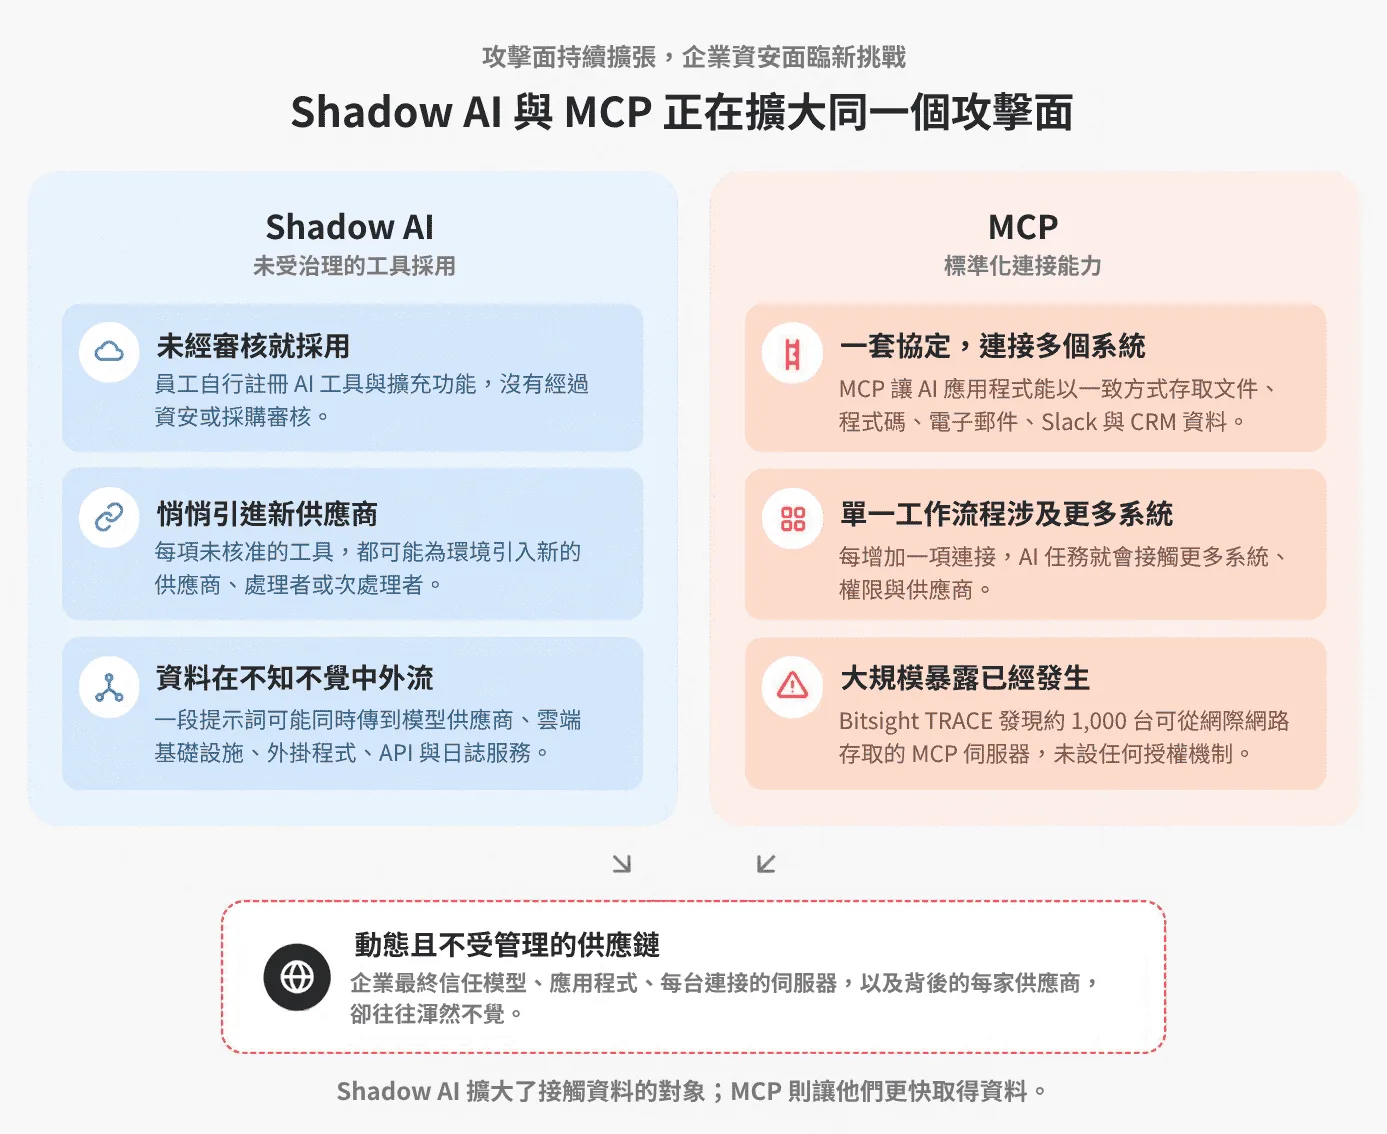
每一項未經核准的 AI 工具,都可能在企業環境中引入新的外部服務供應商、系統整合、資料處理業者或相依關係。實際上,Shadow AI 可能使企業的第三方生態系統隨時擴張,而這些變化往往在不易察覺的情況下發生,增加資安團隊追蹤與管理的難度。
模型上下文協定(Model Context Protocol,MCP)的興起,則進一步增加了風險的複雜性。MCP 讓 AI 應用程式更容易連接文件儲存庫、程式碼庫、電子郵件平台、協作工具及企業應用系統等工具與資料來源。這種連接能力大幅提升 AI 的實用性,但另一方面,依據實作方式與安全防護程度的不同,也可能形成敏感資訊、存取權限及第三方風險傳遞的新途徑。薄弱的授權機制、過度授權及不可信任的內容,也可能為威脅行為者提供更多可利用的攻擊途徑。如今,攻擊面已從傳統資產與已知供應商,延伸至持續擴張的 AI 模型、連接器、外掛程式、API 及外部服務網路。
Shadow AI 是第三方風險管理問題
Shadow AI 通常被定義為企業內部使用未經核准或未納入管理的 AI 工具。雖然這項定義並無錯誤,卻未能完整呈現問題全貌。即使企業已妥善保護內部 AI 系統、限制存取權限,並建立嚴格的安全防護機制,仍必須考量供應商所帶來的風險。供應商可能將 AI 連接至處理企業資料的系統,或依賴超出傳統監控範圍的 AI 服務供應商與次級資料處理業者。即使企業已制定嚴格的 AI 使用政策,供應商仍可能在缺乏充分可視性的情況下,持續擴展自身的 AI 生態系統。
當員工將資訊貼入 AI 工具、上傳文件、連結工作帳號,或安裝具備 AI 功能的擴充程式時,相關資訊可能被傳輸至一個或多個外部服務。依據工具及其設定方式的不同,這個生態系統可能涵蓋:
- AI 模型或應用程式供應商
- 雲端託管與資料處理基礎架構
- 外掛程式與瀏覽器擴充功能
- 已連接的 API 與企業應用系統
- 日誌記錄、分析或監控服務供應商
- 服務所使用的其他次級資料處理業者
這與企業多年來持續面對的 Shadow IT(影子 IT)問題相似,但 AI 的採用速度明顯更快。如今,AI 服務幾乎觸手可及,只需短短數秒即可登入並開始使用。
AI 是一項能夠大規模提升工作效率的強大工具,但同時也帶來一定的資安風險。快速且容易取得的特性,正是 AI 治理難度大幅提高的原因之一。每當使用者註冊新工具、授權系統整合,或透過 AI 介面傳送企業資訊時,企業的供應商涵蓋範圍便可能進一步擴大。同樣的問題也延伸至供應鏈,使風險擴及第四方供應商。透過第四方風險可視性(Fourth-Party Visibility),企業可開始識別供應商及其下游供應商所依賴的系統與服務中,已被偵測到的 AI 產品。
內部環境與外部攻擊面的界線逐漸模糊
AI 工具正逐漸模糊企業內部活動與外部服務之間的界線。使用者可能認為只是在熟悉的介面中與單一 AI 助理互動,但在介面背後,應用程式可能同時與模型供應商通訊、從內部平台擷取資訊、呼叫外部 API,或透過多個相互連接的服務傳遞資料。
這意味著企業必須重新思考如何評估資安曝險。
- 過去的問題是:「企業使用哪些系統與供應商?」
- 現在的問題是:「當員工與應用程式使用 AI 時,企業資料會流向何處?」
AI 工作流程以情境脈絡(Context)為核心,通常需要更多資訊才能完成指定任務。AI 系統經常從內部文件擷取資訊,結合員工輸入的提示詞(Prompt),再將資料傳送至模型、呼叫外部工具,最後將結果回傳至其他應用程式。這使得企業更難評估風險在整個工作流程中的累積位置。 因此,資安團隊不僅需要掌握企業擁有或簽約使用的資產與供應商,也必須具備對參與 AI 工作流程之外部服務的可視性。
MCP 可能使風險倍增
MCP 是一項開放標準,旨在協助 AI 應用程式以一致的方式連接外部工具與資料來源。MCP Server 可向 AI 應用程式提供工具、資源及提示詞。雖然 MCP 本身不會直接決定 AI 系統如何建立或使用情境脈絡,但能讓 AI 應用程式更容易存取資訊,並跨越不同的連接系統執行操作。這些連接可能包括:
- 內部文件與知識庫
- 原始碼儲存庫
- 電子郵件與行事曆平台
- Slack 等協作工具
- 客戶關係管理(CRM)系統
- 雲端環境
- 第三方 API
- 開發與資安工具
這大幅擴展了 AI 系統的能力與涵蓋範圍,使 AI 系統能夠快速執行任務,但同時也增加單一工作流程所涉及的系統、權限及供應商數量。從風險角度來看,採用 MCP 的環境正逐漸形成一種動態供應鏈。企業不僅需要信任 AI 模型,也可能必須信任承載模型的應用程式、所有連接的 MCP Server、這些伺服器所提供的工具、存取工具使用的憑證,以及執行過程中呼叫的其他服務。風險因此延伸至整個情境脈絡與系統整合關係網路。
這並非純粹的理論性風險。Bitsight TRACE 研究團隊發現約 1,000 個可從網際網路存取、且未實施授權控制的 MCP Server,並成功取得這些伺服器所公開的工具資訊。這項發現值得高度重視。該研究涵蓋使用 HTTP 傳輸機制、可從遠端存取的伺服器,並未將本機或企業內部部署的 MCP 環境納入統計。
AI 如何產生新型態的供應鏈曝險
Shadow AI 與相互連接的 AI 系統,可能透過多種途徑引入第三方及供應鏈風險。
超出已知供應商範圍的資料曝露
員工可能將敏感資訊傳送至從未經過採購、法務、隱私或資安團隊審查的 AI 服務。這些資訊可能包含客戶資料、內部研究成果、合約、原始碼、存取憑證、財務資料、策略規劃或其他機密內容。 企業可能難以掌握這些資訊如何被處理、保存、記錄,或與次級資料處理業者分享。
透過系統整合產生的傳遞性風險
AI 應用程式可能透過呼叫其他平台或 API 完成指定任務,而這些服務可能引入各自的基礎架構、資料處理方式、相依關係及安全弱點,進而形成傳遞性風險(Transitive Risk)。 企業可能已核准某家 AI 服務供應商,卻未充分了解透過該服務的整合功能,還能連接哪些外部服務。
外掛程式與連接器風險
AI 連接器可能具備讀取文件、搜尋電子郵件、存取程式碼、更新紀錄,或在企業應用系統中執行操作的權限。 因此,連接器不只是單純的附加功能。從資安角度來看,連接器的運作方式更接近具有特權存取能力的第三方服務。遭入侵、設定不當或具有惡意行為的連接器,可能造成資料曝露、權限濫用,或影響提供給 AI 系統的資訊內容。未經驗證的指令也可能透過工具描述、擷取文件、電子郵件、網頁或工具回應被引入,進而影響模型在不同連接系統中的操作與行為。
未受管理的供應商持續擴張
資安團隊可能無法掌握以下資訊:
- 員工正在使用哪些 AI 模型與應用程式
- 哪些資訊正在被分享
- 哪些系統整合已獲得授權
- 資料在哪些位置被處理或儲存
- 各項工具取得了哪些存取權限
- 涉及哪些額外供應商或 API
- 供應商及第四方供應商依賴哪些 AI 產品與相依元件
缺乏上述可視性,企業便無法準確衡量 AI 生態系統的規模及其相關風險。
對資安評級與風險量化的影響
傳統外部風險訊號仍具有重要價值。對外曝露的安全弱點、公開服務、不安全的組態設定、DNS 安全管理、惡意程式感染及歷史資料外洩事件,都能提供有意義的證據,協助評估企業的資安態勢。 然而,這些訊號原本並非設計用來涵蓋 AI 採用過程所產生的所有風險。例如,傳統外部風險訊號可能無法顯示員工曾將敏感程式碼上傳至未經核准的 AI 助理,也無法反映某個 AI 連接器是否具備廣泛存取企業文件的權限。
如今,資安專業人員正面臨新興的可視性缺口。 隨著時間推進,企業可能需要結合內部遙測資料(Internal Telemetry)、治理資料,以及外部風險與威脅情報,才能評估下列因素:
- 外部 AI 服務的使用情況
- 傳送至 AI 相關端點的資料外傳流量
- AI 供應商的資安態勢
- 授予 AI 應用程式與連接器的存取權限
- 企業內部使用的 AI 服務數量
- 高風險或未經核准 AI 工具的使用情況
- 連接外掛程式、API 與 MCP Server 所產生的曝險
- 延伸供應鏈中的 AI 產品,以及相依關係集中所產生的風險
對網路風險情報供應商而言,這代表一項新的發展機會,可進一步擴展 AI 生態系統曝險的識別、衡量及溝通方式。未來的資安評級可能不僅需要評估企業傳統基礎架構的安全性,也必須考量與企業使用者、系統及資料互動的外部 AI 服務。
這是一項前瞻性的發展方向。資安評級與由外而內的威脅情報(Outside-in Intelligence),無法取代用於檢查提示詞、監控資料流向、管理身分識別及落實 AI 存取政策的內部工具。真正的機會在於整合內部安全訊號,以及外部供應商與基礎架構的相關證據,建立更完整的風險評估能力。
實際情境中的風險樣貌
以下列舉幾種常見情境:
- 機密客戶資訊透過公開 AI 工具外流:員工將機密客戶資訊貼入公開 AI 工具進行摘要。相關資訊因此離開企業環境,進入資安團隊可能尚未審查的外部資料處理環境。
- AI 助理跨系統存取企業資料:某部門導入可存取 Google Drive、Slack 及 CRM 平台的 AI 助理。該工具因此能夠從多個內部系統擷取資訊,並可能呼叫其他第三方服務以完成工作需求。
- AI 供應商的安全弱點形成間接風險:企業依賴的 AI 供應商存在薄弱的安全控制措施或對外曝露的基礎架構。即使企業內部環境已獲得完善保護,供應商仍可能成為存取敏感資訊的間接途徑。
- 遭入侵的 AI 外掛程式或 MCP Server 操控模型行為:AI 外掛程式或 MCP Server 遭入侵後,開始回傳經過操控或具有惡意的內容。這些內容隨後被納入模型的情境脈絡,可能進一步影響跨系統工作流程中的輸出結果或執行動作。
上述情境都難以完整納入傳統資產清冊或年度供應商問卷的管理範圍,因為相關風險是透過員工日常行為、系統整合及自動化資料流動逐漸形成。
為何既有第三方風險管理機制不足
Shadow AI 可能繞過傳統第三方風險管理流程。員工可能在企業尚未察覺供應商存在之前,便開始使用 AI 服務;使用者也可能未經正式導入審查程序,直接授權連接器存取企業資料。新工具與系統整合持續快速出現,其速度已遠超過資安團隊能夠進行人工審查的能力。
即使是已獲核准的供應商,在完成導入程序後仍可能持續改變。隨著技術快速演進,供應商可能新增 AI 功能、導入新的系統整合、變更次級資料處理業者,或開始依賴其他 AI 產品,卻未因此觸發完整的重新評估程序。
因此,企業需要採取更具持續性的管理方式,識別並評估以下項目:
- 企業各部門正在使用的 AI 工具
- 接收企業資料的外部端點
- AI 模型與應用程式供應商
- 外掛程式、連接器及 MCP Server
- 存取權限與系統整合的變更
- 相關供應商的資安態勢
- AI 工作流程所產生的新曝險途徑
- 整個供應商生態系統所使用的 AI 與第四方相依關係
Bitsight 如何支援下一階段的 AI 風險管理
AI 風險管理將要求企業整合目前通常分別管理的多項能力,包括攻擊面管理(Attack Surface Management)、第三方風險管理、威脅情報、資料安全、身分識別治理及網路監控。
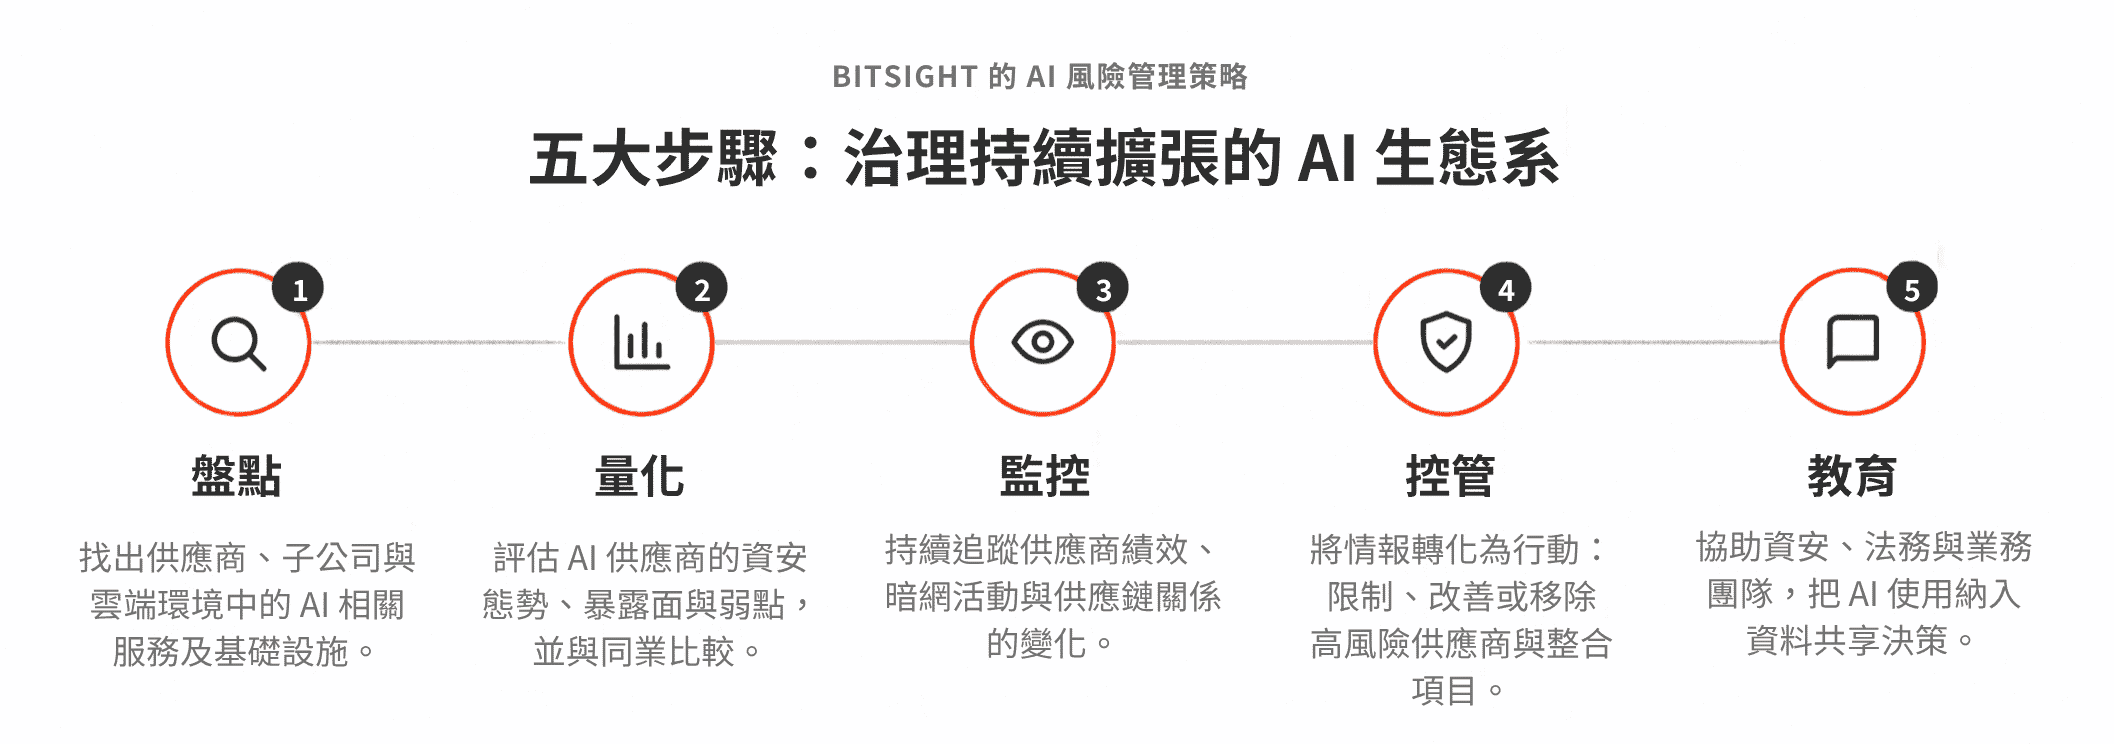
識別(Discover)
企業首先需要識別可能引入外部曝險或供應鏈風險的 AI 相關服務與基礎架構。
Bitsight Security Posture Management 可協助發現企業基礎架構、子公司、雲端環境及第三方環境中,未被充分掌握的網際網路對外資產與曝險。Bitsight Continuous Monitoring 也能識別供應商及其下游供應商所使用的相依服務中,已被偵測到的 AI 產品。
量化(Quantify)
完成識別後,企業可根據 AI 供應商與系統整合的整體資安態勢進行風險評估。Bitsight 能夠評估 AI 供應商及其他相依服務在外部可觀測範圍內的資安態勢、呈現相關安全弱點與威脅活動、持續追蹤安全表現,並與同業組織進行比較。
監控(Monitor)
企業需要持續掌握新識別的相依關係、外部基礎架構變更,以及供應商資安態勢的變化。Bitsight Continuous Monitoring 可追蹤第三方資安表現、安全弱點、主動攻擊鎖定活動、暗網活動,以及延伸供應鏈關係的變化。這有助於資安團隊識別 AI 供應商或相依服務在完成導入後,是否出現風險升高的情況。
控管(Control)
資安與治理團隊可運用這些情報,作為政策制定與管控措施的決策依據。Bitsight 的資料與工作流程可協助企業判斷哪些供應商需要進一步進行盡職調查、弱點改善、契約控制、使用限制,或從核准供應商清單中移除。
相關措施可能包括:
- 要求高風險 AI 供應商接受額外的安全評估
- 限制與外部資安態勢薄弱的供應商進行系統整合
- 限制高風險服務可存取的資料或系統範圍
- 審查供應商的存取權限及第四方相依關係
- 當供應商資安態勢發生變化時,重新進行風險評估
- 維護經核准的 AI 供應商清單
Bitsight Vendor Risk Management 支援供應商導入、風險評估、持續監控及應變處理,涵蓋第三方供應商的完整生命週期。
教育(Educate)
企業也需要協助員工更清楚理解相關風險。使用 AI 工具不僅是軟體選擇問題,在許多情況下,更是一項涉及一個或多個第三方的資料分享決策。
Bitsight 提供的資料、基準比較及報告功能,可協助資安、採購、法務、風險管理及高階管理團隊,溝通特定 AI 供應商或相依服務所帶來的風險。然而,員工教育訓練、可接受使用政策(Acceptable Use Policy)及政策執行,仍須由企業自行負責。透過這種方式理解 AI 使用行為,有助於員工在選擇可信任工具及決定分享哪些資訊時,做出更適當的判斷。
若需要額外支援,Bitsight Professional Services 可透過託管式風險評估、供應商探索分析、威脅情報評估、監控及報告服務,強化資安與第三方風險管理團隊的能力。
AI 風險將成為外部風險評估的一部分
AI 正逐漸深入企業應用系統、供應商生態系統、軟體開發流程及資安營運。隨著這項趨勢持續發展,AI 相關曝險也將成為整體攻擊面的一部分。企業資安計畫必須將外部 AI 服務、情境脈絡完整性(Context Integrity)、系統整合風險,以及參與 AI 工作流程且持續增加的供應商數量納入考量。威脅模型也不應僅聚焦於 AI 模型本身,而必須涵蓋模型周邊的工具、資料來源、存取權限及基礎架構。資安評級與風險量化機制預期也將隨之演進。
下一代外部風險可視性,可能需要回答以下問題:
- 哪些 AI 服務正在與企業環境互動?
- 哪些供應商能夠存取敏感資訊?
- 哪些外部系統已連接至 AI 工作流程?
- 相關服務供應商的安全性如何?
- 風險可能透過哪些外掛程式、API 與 MCP 連接進一步擴散?
- 與同業相比,企業的 AI 曝險程度如何?
- 哪些 AI 產品已被整合至企業的供應商與第四方生態系統?
若企業無法回答上述問題,便可能低估外部風險的實際涵蓋範圍。
攻擊面可視性的下一個發展方向
Shadow AI 代表企業的供應商與資料分享生態系統正不斷擴大。員工幾乎可以在瞬間引入新的外部相依服務,而 AI 系統整合則可能進一步將這些服務連接至企業內部資料與業務系統。
MCP 透過標準化機制,讓 AI 應用程式能夠與外部工具及資料來源互動,進一步加速這種連接能力。這雖然帶來高度價值的應用能力,但同時也引入新一層以情境脈絡為基礎的風險與供應鏈風險。下一階段的資安可視性,已不再侷限於識別資產或維護供應商清單。
企業還必須了解資料如何在 AI 系統之間流動、哪些外部服務參與相關工作流程,以及風險如何在更廣泛的 AI 生態系統中傳遞。
若您對第三方漏洞管理解決方案「Bitsight 可視化外部風險暨廠商供應鏈管理」有興趣,歡迎於網頁中留下資訊,將會有專人與您聯繫 ➤ https://www.gss.com.tw/bitsight-product#cta
相關文章
資安通報:Java4Shell 重大漏洞(CVE-2026-114938)
這項漏洞初期通報的 CVSS 4.0 評分為 9.2 分,目前 CVE.ORG 的 CVSS 3.1 評分為 8.1,NIST NVD 尚未公開,已知的評分皆屬於高風險至危急風險。由於 Java 廣泛應用於企業應用程式、雲端服務及後端系統,組織應儘速確認使用中的 Java Runtime、底層硬體及安全更新狀態。