GSS 資安電子報 0249 期【Agentic AI 時代的 Java 安全:從 EOL、KEV 到修補落差全面檢視】
AI 已大幅改變企業 Java 所面臨的威脅態勢。近期業界的目光多集中在 Anthropic 的 Mythos 模型(以及疑似發生的模型洩漏事件),但事實上,相關威脅早已持續一段時間,並從多個面向不斷擴大。
- 2024 年,伊利諾大學厄巴納-香檳分校的研究人員證實,只要搭配適當的框架與輔助機制,GPT-4 便能在無需人為介入的情況下,自主利用 87%已知的重大 (Critical) 等級漏洞。每次成功利用漏洞的成本僅為 8.80 美元。
- 數個月後,同一研究團隊進一步證實,由多個自主 AI Agent 組成的團隊,能夠利用(尚未公開的漏洞),成功率達 53%。
- 近期,一套名為 ARTEMIS 的 AI 系統在擁有 8,000台主機的企業實際網路環境中,與人類滲透測試人員實戰較量並取得第二名。ARTEMIS 發現有效漏洞的成本為每小時 18 美元,被它擊敗的人類測試人員則是每小時 60 美元。
AI 正在加速企業攻擊生命週期每個階段的攻擊能力,讓自動化社交工程、自我變異型惡意軟體與零日漏洞挖掘得以大規模運作,而成本僅為傳統方式的一小部分。駭客與紅隊已普遍將 AI 應用於各種具破壞性的攻擊場景。
此外,高階漏洞利用的門檻已大幅降低,潛在攻擊者的範圍也隨之擴大。AI 讓過去缺乏技術能力、無法發動嚴重攻擊的攻擊者得以入門,同時大幅縮短從發現漏洞到武器化的時間。
另一方面,AI 模型生成的 Java 程式碼引入安全漏洞的比例相當驚人,在許多情況下超過 70%,高於所有其他程式語言。這些 AI 生成的漏洞往往會直接導致可被利用的資安事件。
多數企業看不清自己的 Java 風險
在這樣的環境下,過去被動式的修補策略不只效率不彰,更潛藏極高的安全風險。對於運行複雜 Java 環境、又仰賴既有基礎設施的企業而言,實際暴露的風險往往遠超出 IT 決策者的認知。
令人不安的事實是,多數大型企業都無法完整掌握自身 Java 環境的現況,也無法回答幾個最關鍵的問題:哪些 JVM 正在執行已終止支援 (End-of-Life, EOL) 的 Runtime?哪些實例存在已知遭利用漏洞 (Known Exploited Vulnerability, KEV) 的風險,而這正是美國政府列為最高優先等級的威脅類型?整體 Java 環境與目前的修補基準相比,究竟落後多少?
缺乏這樣的可視性,就無法建立修補治理的基準,無法有把握地回應稽核人員,也無法在資安事件迫使問題浮上檯面之前,優先處理高風險漏洞。這正是 Azul 全新推出的 JVM 漏洞風險評估所要解答的問題。
JVM 漏洞風險評估能揭示 Java 環境哪些問題?
透過 JVM 漏洞風險評估,Azul 提供清晰、以資料為基礎的分析,完整呈現隱藏在 Java 環境中的資安與合規風險,且不附帶任何義務。評估完成後會提供個人化儀表板,清楚標示 JVM 暴露風險的所在位置。
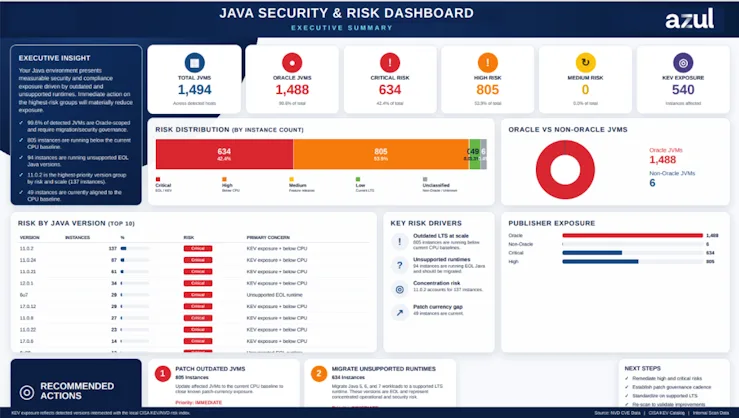
一份評估結果,通常會揭示四項讓多數企業感到意外的發現:
- 未被追蹤的授權與治理義務。許多企業正在執行的 JVM 涉及尚未納入管理的合規義務,因而產生稽核風險,甚至可能支付不必要的授權費用。
- JVM 未達目前的修補基準。Critical Patch Update (CPU) 每季發布一次,每次通常僅包含 6–12 個安全修正,適合立即部署。企業若未能跟上修補進度,每錯過一個週期,風險就會持續累積;在 AI 加速威脅的環境下,這項落差可能成為企業重大的營運風險。
- 現存的 KEV 暴露風險。KEV 代表的是已被證實、且正在遭到利用的攻擊途徑,而非理論上的風險。這項評估會將環境與 CISA KEV 目錄及美國國家漏洞資料庫 (NVD) 交叉比對,找出真實存在的威脅,而不只是雜訊。
- 仍在正式環境中執行的 EOL Runtime。仍在正式環境中執行的 Java 5、6 和 7 實例,既是資安缺口,也是合規風險,而且比多數 IT 決策者想像的更為普遍。
好消息是,在企業整體 Java 環境中,大部分的風險通常集中在少數幾個 Java 版本,往往只有兩到三個。這表示實際的風險緩解工作,比一開始看起來更容易著手。
評估成果包含哪些內容?
這項評估提供的不只是原始掃描資料,而是一套團隊可以立即採取行動的完整成果:
- 可直接向高階主管報告的資安儀表板:以視覺化方式呈現整體 Java 環境,並依風險等級、發行商及 Java 版本分類,適合用於董事會與稽核報告。
- KEV 與 CVE 暴露風險分析:將各個實例與真實世界的威脅資料交叉比對,讓資安團隊掌握真正重要的威脅訊號,而不是被大量雜訊干擾。
- 依版本分析風險:找出造成最高暴露風險的特定 Java 版本,讓風險緩解工作集中在最需要處理的地方。
- 不受支援與 EOL Runtime 識別:標示所有仍在執行 EOL Java 版本的實例,以便進一步處理。
- 修補時效落差報告:清楚呈現已部署實例與最新 CPU 修補基準之間的差距,以及不採取行動可能帶來的風險。
- 優先處理路線圖:依影響程度排列具體的後續行動,讓團隊無需再花時間調查,就能直接著手修復。
為何現在就該採取行動?
AI Agent 在複雜、多步驟攻擊情境中的能力已大幅提升,企業面臨的風險也隨之增加。18 個月前還需要高度專業人力才能完成的攻擊,如今自動化系統已能做到。KEV 項目代表漏洞此刻正遭到實際利用,而不是未來某一天才可能發生。每延遲一天修補,就多暴露一天,而不只是把修補工作往後延。
Azul 的掃描工具只需數天即可安全地完成環境檢視,且不會影響系統效能;不需要廣泛或高權限的存取,也能取得具實質價值的評估結果。團隊收到的是一份清楚的行動清單,而不是另一項需要自行調查的工作。
對於過去一直以被動方式管理 Java 的企業而言,這項評估是建立長期資安管理策略的起點:主動出擊、以可視性為優先,並能跟上當今威脅演變的速度。
Azul 企業級安全高效 Java 平台
與傳統 JVM 相比,Azul Prime 可大幅提升吞吐量,減少記憶體佔用,並優化 CPU 使用率,使企業能以更少的資源獲得更高效的運行效能,幫助企業優化基礎架構成本。其獨特的技術優勢包括更快的啟動時間、更低的延遲,以及更高的應用程式穩定性,確保企業系統在高負載環境下仍能保持流暢運行。此外,Azul 提供企業級支援與安全性更新,確保 Java 環境始終符合最新的合規要求與最佳效能標準。
- 突破效能瓶頸,提升應用程式運行速度:Azul Platform Prime 採用專利級 C4 垃圾回收技術,有效消除傳統 GC 停頓,確保 Java 應用在高併發環境下維持低延遲與高吞吐量,提升整體運行效能。
- 降低基礎架構成本,最大化資源利用率:透過更高效的記憶體管理與 CPU 最佳化,Azul Platform Prime 可顯著減少硬體資源消耗,讓企業在相同的運算環境下支撐更多應用負載,降低雲端與伺服器支出。
- 即時應用穩定性,確保業務不中斷:Azul 獨特的低延遲機制可減少系統停頓風險,使即時交易、數據分析與金融應用在高壓力環境下依然保持穩定運行,確保企業業務連續性。
若對 Azul 有興趣歡迎留下資訊,將會有專人與您聯繫 ➤ https://www.gss.com.tw/product-services-nav/info-security/azul